



Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Недавно обнаруженный троян для Android Marcher маскируется под популярную мобильную игру Super Mario Run, предупреждают исследователи в области безопасности Zscaler.

Nintendo недавно выпустила игру Super Mario Run для мобильной операционной системы iOS, при этом разработчики на данный момент не сделали эту игру доступной для Android. Злоумышленники сразу же воспользовались этим для распространения вредоносной программы. Похожий случай был зафиксирован в прошлом году, когда вредоносный вариант игры Pokemon GO возник спустя всего лишь неделю после официального релиза легитимной игры.

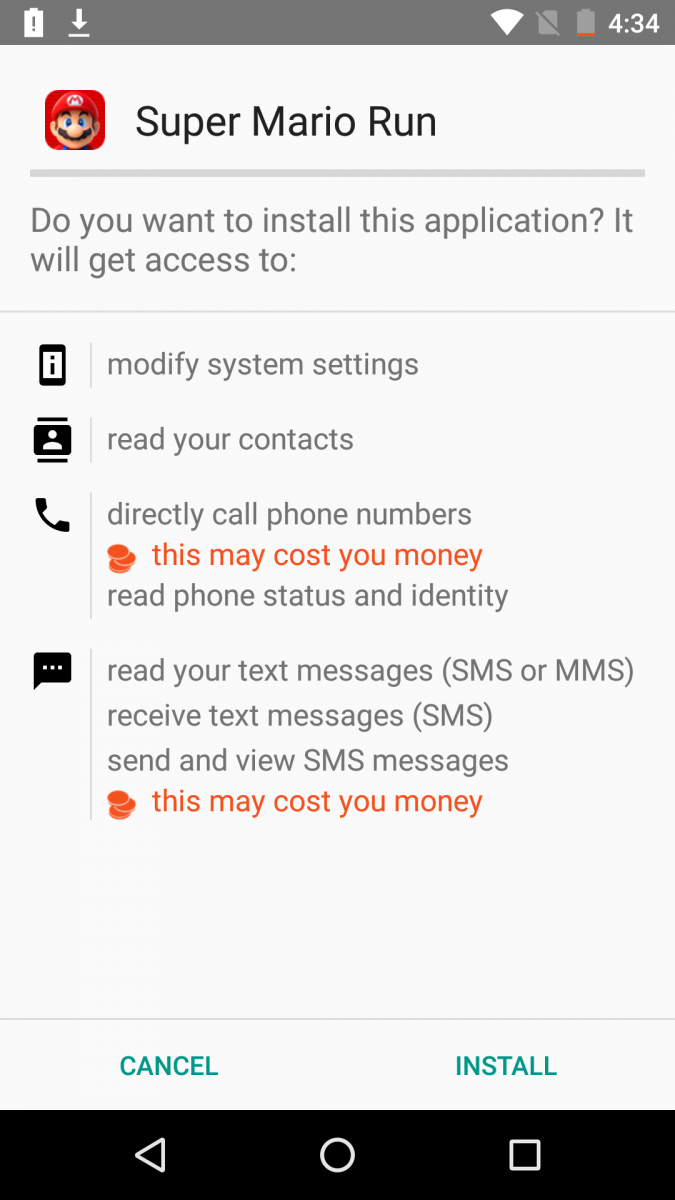
Вредоносная программа, маскирующаяся под Super Mario Run для Android устанавливает на устройство Marcher – троян, похищающий банковские данные пользователей. Для выполнения своих функций вредонос использует метод наложения своих поддельных страниц поверх легитимных приложений.

«После того, как троян установлен в системе, он ждет пока пользователь откроет одно из нужных ему приложений и накладывает поверх его окна свое поддельное, запрашивающее банковские реквизиты. Если пользователь вводит данные, они сразу отправляются на сервер злоумышленников» - говорят исследователи Zscaler.

Marcher запрашивает несколько разрешений в системе, включая права администратора.

Новый вариант трояна нацелен на приложения популярных, хорошо известных банков. Также было отмечено, что вредоносная программа получила новый функционал – она запрашивает данные кредитных карт пользователей, как только они открывают магазин приложений Google Play.

«Троян блокирует запуск Google Play пока пользователь не предоставит информацию о своей банковской карте» - предупреждают исследователи.

Эксперты считают, что Marcher все еще находится в стадии разработки, так как некоторые функции не работают должным образом.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru