



Каждый двадцатый пользователь в России рискует потерять деньги

Каждый двадцатый пользователь в России рискует потерять деньги

Каждый двадцатый пользователь в России рискует потерять деньги

В 2016 году пользователи стали чаще сталкиваться с вредоносным ПО, предназначенным для кражи денег. За последние 12 месяцев защитные решения «Лаборатории Касперского» заблокировали попытки запуска таких зловредов почти на 3 миллионах устройств.

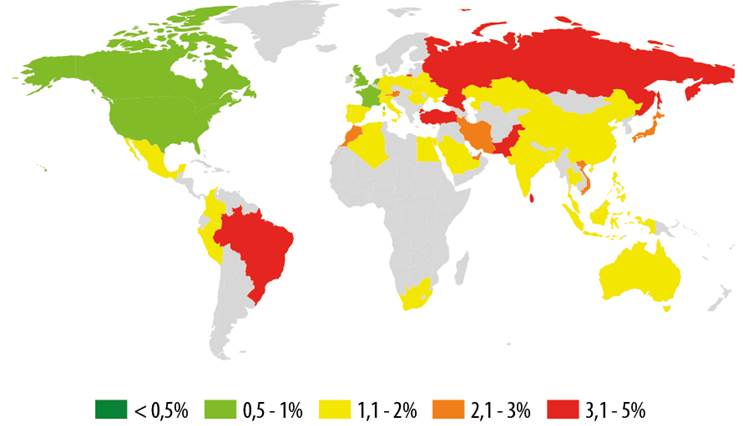
При этом Россия возглавила список стран, в которых пользователи наиболее подвержены риску заражения финансовым вредоносным ПО, – за год с банковскими угрозами столкнулись около 5% российских пользователей, то есть каждый двадцатый. 

Эксперты «Лаборатории Касперского» связывают увеличение числа атак банковских зловредов с ростом пользователей мобильного банкинга, которые на протяжении всего года активно подвергались нападению киберзлоумышленников. Так, из 10 наиболее популярных сегодня банковских троянцев пять предназначены для кражи финансовых данных с устройств на базе Android. По сравнению с 2015 годом доля подобных атак на смартфоны и планшеты Android увеличилась в 4,5 раза.

Кроме того, в этом году появилось восемь новых семейств зловредов для платежных терминалов (POS) и банкоматов. Таким образом, общее число вредоносного ПО для этих устройств выросло на 20% по сравнению с 2015 годом.


География атак финансового вредоносного ПО в 2016 году (доля атакованных пользователей в стране)

География атак финансового вредоносного ПО в 2016 году (доля атакованных пользователей в стране)


Всего же к концу 2016 года в коллекции вредоносного ПО, распознаваемого защитными решениями «Лаборатории Касперского», насчитывается один миллиард объектов. Среди них вирусы, троянские программы, бэкдоры, шифровальщики, рекламное ПО и другие образцы, содержащие вредоносный код. Пятая часть этих зловредов была обнаружена автоматизированной системой, использующей технологии машинного обучения. 

«Миллиард вредоносных объектов – это своего рода показательный рубеж. Эта цифра свидетельствует об огромных масштабах киберпреступного мира, который прошел путь от небольших форумов «любителей» до целой индустрии, поставившей «производство» вредоносного ПО на поток и предлагающей своим участникам всевозможный инструментарий и сервисы, – рассказывает Юрий Наместников, руководитель российского исследовательского центра «Лаборатории Касперского». – Однако мы тоже не стоим на месте. Из миллиарда файлов, составляющих сегодня нашу коллекцию, более 200 миллионов было обнаружено системой Astraea, работающей на основе технологий машинного обучения. И это лишь первый шаг на пути к более совершенному и точному распознаванию киберугроз, в том числе новых и еще не известных. Мы уверены, что будущее отрасли информационной безопасности – в сочетании глубоких знаний экспертов и передовых технологий машинного обучения». 

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru