



Аналитический центр InfoWatch зафиксировал рост числа случайных утечек

Аналитический центр InfoWatch зафиксировал рост числа случайных утечек

Аналитический центр InfoWatch зафиксировал рост числа случайных утечек

Аналитический центр InfoWatch представляет результаты сравнительного исследования утечек данных организаций, которые произошли с 2013 по 2015 год в результате действий внутренних нарушителей. За исследуемый период доля утечек данных в результате случайных действий сотрудников увеличилась на 34 процентных пункта (п.п.) до 79,7 %.

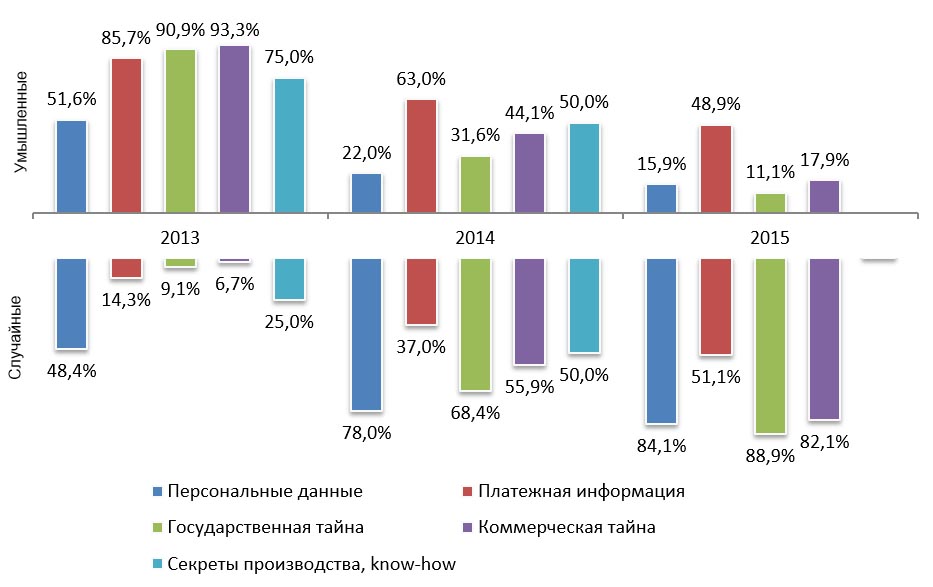
Если в 2013 году основная масса чувствительных данных организаций, куда относятся персональные данные (ПДн), платежная информация, государственная и коммерческая тайна, а также секреты производства, была скомпрометирована в результате совершения умышленных утечек, то в 2014–2015 годах большая часть потерь критичной для бизнеса информации происходила вследствие непреднамеренных действий сотрудников.  


Распределение «внутренних» утечек по умыслу и типу данных, 2013 – 2015 гг.


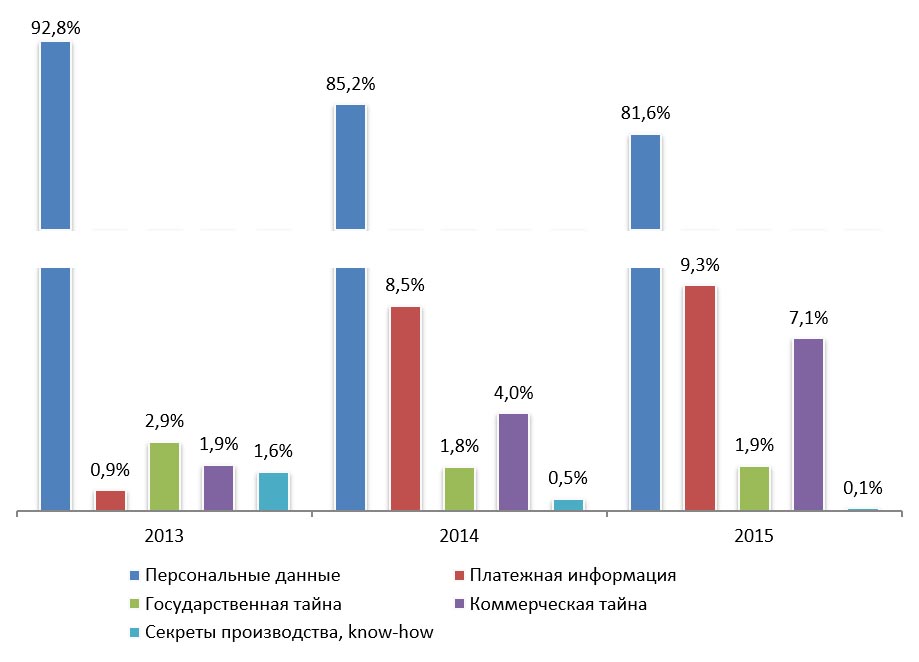
По сравнению с 2013 годом, в исследуемый период в структуре внутренних утечек увеличилась доля платежной информации — более чем на восемь п.п., и коммерческой тайны — более чем на пять процентных пунктов, при этом более чем на 10 п.п. снизилась доля утечек ПДн.


Распределение «внутренних» утечек по типу данных, 2013 – 2015 гг.


«За прошедшие три года “внутренние” утечки не стали менее опасны, но изменилась их природа, — сказал аналитик ГК InfoWatch Сергей Хайрук. — Это связано с увеличением объемов данных, обрабатываемых в компаниях, ростом числа каналов и способов передачи, а также возросшей ликвидностью самих данных. Большая часть утечек происходит из-за ошибок персонала. В результате могут быть скомпрометированы абсолютно любые данные, включая наиболее критичные и чувствительные, а размер нанесенного ущерба ограничен только объемом хранимой информации. Для минимизации рисков, связанных с информационной безопасностью, необходимо обеспечивать блокировку случайных утечек, контроль сотрудников как в “зоне риска”, куда относятся сотрудники с особыми правами доступа, новички или единожды “провинившиеся”, так и вне ее».

В 2015 году доля внутренних утечек данных от общего числа известных случаев утечек конфиденциальной информации составила 65% и 72,8% годом ранее. Средний объем данных, скомпрометированных в результате каждой внутренней утечки, составил 347 тыс. и 340 тыс. записей в 2014 и 2015 годах соответственно.

Авторы исследования отмечают снижение более чем на девять п.п. доли утечек информации, произошедших по вине «привилегированных» пользователей, включая руководителей и системных администраторов организации, неправомерные действия которых по-прежнему приводят к гораздо более серьезным последствиям, чем действия обычных сотрудников.

В период с 2013 по 2015 год уменьшилась доля случайных утечек данных через электронную почту, а также через бумажные и съемные носители, в то время как доля таких утечек через сетевой канал, интернет, наоборот, возросла. В результате случайных утечек через сетевой канал в 2015 году было скомпрометировано до 295 млн записей, относящихся к категориям ПДн и финансовой информации, число таких записей в 2013 и 2014 годах составило 97,9 млн и 118,2 млн соответственно.

Аналитический центр InfoWatch представляет результаты сравнительного исследования утечек данных организаций, которые произошли с 2013 по 2015 год в результате действий внутренних нарушителей. За исследуемый период доля утечек данных в результате случайных действий сотрудников увеличилась на 34 процентных пункта (п.п.) до 79,7 %. " />
Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru