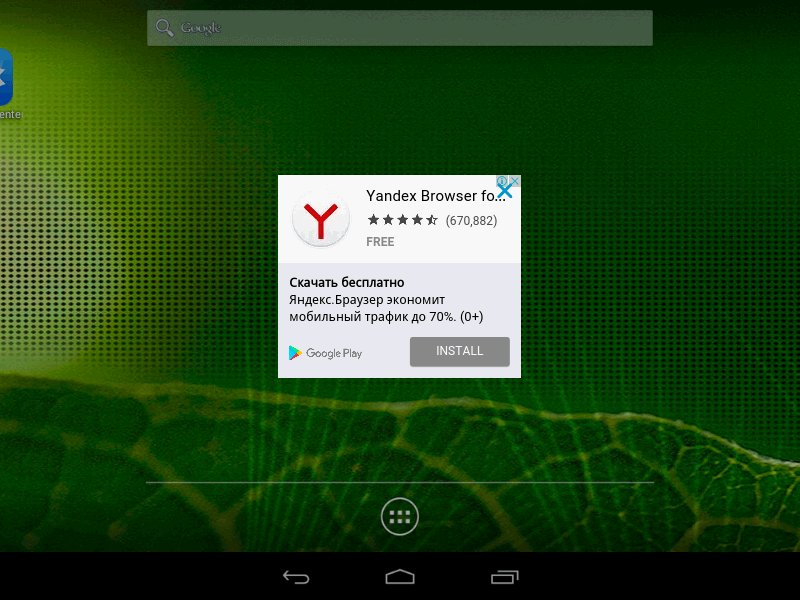
Вирусные аналитики компании «Доктор Веб» выявили новых троянцев, которых злоумышленники внедрили в прошивки десятков моделей мобильных устройств под управлением ОС Android. Обнаруженные вредоносные приложения располагаются в системных каталогах и незаметно для пользователей загружают и устанавливают программы.
Один из этих троянцев, который получил имя Android.DownLoader.473.origin, находится в прошивках множества моделей популярных Android-устройств, работающих на аппаратной платформе MTK. На момент публикации этого материала он был найден на 26 моделях смартфонов, среди которых:
MegaFon Login 4 LTE
Irbis TZ85
Irbis TX97
Irbis TZ43
Bravis NB85
Bravis NB105
SUPRA M72KG
SUPRA M729G
SUPRA V2N10
Pixus Touch 7.85 3G
Itell K3300
General Satellite GS700
Digma Plane 9.7 3G
Nomi C07000
Prestigio MultiPad Wize 3021 3G
Prestigio MultiPad PMT5001 3G
Optima 10.1 3G TT1040MG
Marshal ME-711
7 MID
Explay Imperium 8
Perfeo 9032_3G
Ritmix RMD-1121
Oysters T72HM 3G
Irbis tz70
Irbis tz56
Jeka JK103
Однако количество моделей Android-устройств, инфицированных этим троянцем, может оказаться гораздо больше.
Android.DownLoader.473.origin представляет собой троянца-загрузчика, который начинает работу при каждом включении зараженного устройства. Вредоносная программа отслеживает активность Wi-Fi-модуля и после обнаружения сетевого подключения соединяется с управляющим сервером, откуда получает конфигурационный файл с заданием. В этом файле содержится информация о приложении, которое троянцу необходимо скачать. После загрузки указанной программы Android.DownLoader.473.origin незаметно ее устанавливает,
Фактически по команде злоумышленников троянец способен скачивать на зараженные устройства любое ПО. Это могут быть как безобидные, так и нежелательные или даже вредоносные программы. Например, Android.DownLoader.473.origin активно распространяет рекламное приложение H5GameCenter, которое было добавлено в вирусную базу Dr.Web как Adware.AdBox.1.origin. После установки оно показывает поверх всех работающих программ небольшое изображение коробки, которое невозможно убрать с экрана. Оно представляет собой ярлык, при нажатии на который Adware.AdBox.1.origin открывает встроенный в нее каталог ПО. Кроме того, эта нежелательная программа показывает рекламные баннеры.
На различных форумах владельцы Android-устройств отмечают, что вскоре после удаления приложение H5GameCenter устанавливается в систему вновь, и значок коробки опять отображается поверх всех программ. Это происходит потому, что Android.DownLoader.473.origin повторно скачивает и устанавливает Adware.AdBox.1.origin, если программа удаляется с устройства.
Другой троянец, обнаруженный в прошивках ряда Android-устройств, получил имя Android.Sprovider.7. Он был найден на смартфонах Lenovo A319 и Lenovo A6000. Эта вредоносная программа встроена в приложение Rambla, которое предоставляет доступ к одноименному каталогу ПО для ОС Android.
Основной функционал Android.Sprovider.7 сосредоточен в отдельном программном модуле (детектируется Dr.Web как Android.Sprovider.12.origin), который в зашифрованном виде хранится в ресурсах основного приложения. Каждый раз, когда пользователь выводит устройство из режима блокировки экрана, троянец проверяет, работает ли этот вспомогательный компонент. Если он неактивен, Android.Sprovider.7 извлекает его из своих ресурсов и запускает. Модуль Android.Sprovider.12.origin обладает широким набором функций. Например, он может:
скачать apk-файл и попытаться установить его стандартным способом с запросом разрешения у пользователя;
запустить установленное приложение;
открыть в браузере заданную злоумышленниками ссылку;
позвонить по определенному номеру с помощью стандартного системного приложения;
запустить стандартное системное телефонное приложение, в котором уже будет набран определенный номер;
показать рекламу поверх всех приложений;
показать рекламу в панели уведомлений;
создать ярлык на домашнем экране;
обновить основной вредоносный модуль.
Как известно, за накрутку установок приложений, искусственное повышение их рейтингов, а также за распространение рекламного ПО интернет-жулики получают прибыль. Поэтому вероятнее всего вредоносные программы Android.DownLoader.473.origin и Android.Sprovider.7 попали в прошивки мобильных устройств по вине недобросовестных субподрядчиков, которые участвовали в создании образов ОС и решили заработать за счет пользователей.
Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.
Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.
В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.
Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.
Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.
Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.
Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.