



Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

Злоумышленники научились подделывать уведомления браузера Microsoft Edge

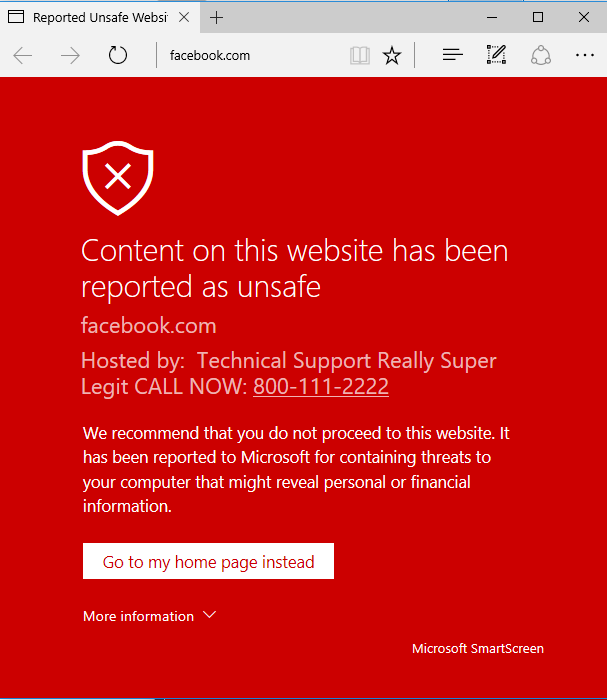
Злоумышленники открыли новый способ использования браузера Microsoft Edge для отображения предупреждающий, выглядящих как легитимные. Недостатки существуют в протоколах браузера ms-appx: и ms-appx-web:, которые Edge использует для предупредительных сообщений при обнаружении фишинга или вредоносных сайтов.

Когда Edge подозревает, что сайт вредоносный, он окрашивает его в красный цвет с помощью функции, называемой "SmartScreen". Исследователь в области безопасности Мануэль Кабальеро (Manuel Caballero) говорит, что мошенники могут создавать предупреждения, которые заменяют работу SmartScreen и указывают на то, что сайт заражен.

«Когда мы помещаем номер, похожий на телефонный, ссылка автоматически создается таким образом, что пользователь может позвонить нам одним нажатием кнопки - очень удобно для мошенников» - говорит Кабальеро.

Кабальеро обнаружил, что в адресную строку можно подставить URL вида ms-appx-web://microsoft.microsoftedge/assets/errorpages/PhishSiteEdge.htm.

window.open("ms-appx-web://microsoft.microsoftedge/assets/errorpages/BlockSite%2ehtm?"+ "BlockedDomain=facebook.com&Host=Technical Support Really Super Legit CALL NOW\:"+ "800-111-2222#http://www.facebook.com");

Этой ошибки можно было бы избежать путем изменения одного символа в URL и отображаемый адрес был бы легитимный.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru