



Эксперты предупреждают, журналы вызовов iPhone синхронизируются с iCloud

Эксперты предупреждают, журналы вызовов iPhone синхронизируются с iCloud

Эксперты предупреждают, журналы вызовов iPhone синхронизируются с iCloud

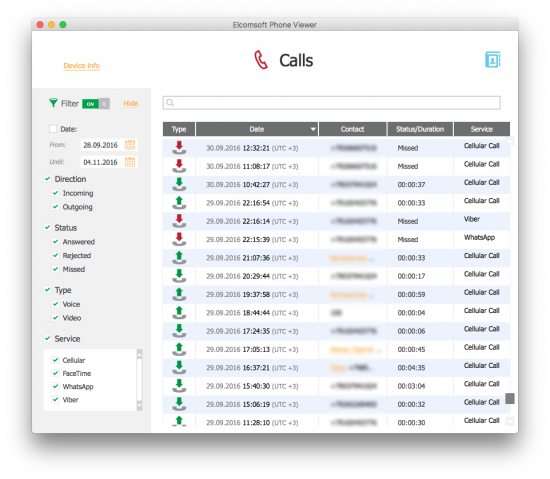
Журнал всех телефонных звонков устройств iPhone, работающих под управлением ОС iOS 8 и выше могут быть автоматически синхронизированы с iCloud. Elcomsoft предупреждают о том, что такой подход может быть опасен тем, что третьи лица могут получить доступ к этой информации.

Олег Афонин из Elcomsoft объясняет, что при включенном iCloud журналы вызовов iPhone будут синхронизировать независимо от того, хочет этого пользователь или нет. Более того, сами Apple и третьи стороны, имеющие доступ к соответствующим учетным данным могут при желании извлечь эту информацию.

Здесь также стоит учитывать, что вся информация, хранимая в iCloud доступна для сотрудников правоохранительных органов по запросу, в отличие от информации, хранимой на самом устройстве.

Из истории разногласия Apple и ФБР мы поняли, что данные на устройствах под управлением iOS 8 и выше хорошо защищены специальным ключом, привязанным к паролю пользователя. К сожалению, этого нельзя сказать о данных, хранящихся в облаке. По мнению Афонина, система iCloud является просто подарком для правоохранительных органов, так как позволяет им получить информацию, которую они не смогли бы получить, если бы она хранилась только на устройстве.

Для пользователей это довольно неутешительная информация, так как если, например, два человека пользуются одним и тем же Apple ID, они смогут видеть журналы вызовов друг друга и при желании удалять их.

По словам Elcomsoft, единственный способ защититься от этого - отключить функциональные возможности iCloud Drive на iPhone.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru