


На ZeroNights расскажут об уязвимости в процессорах Intel

На ZeroNights расскажут об уязвимости в процессорах Intel

На ZeroNights расскажут об уязвимости в процессорах Intel

На конференции ZeroNights 2016, проходящей в Москве 17-18 ноября, Александр Ермолов, исследователь безопасности компании Digital Security, специализирующейся на анализе защищенности систем, представит свой доклад под названием: «На страже руткитов: Intel BootGuard», основанный на результатах собственного исследования.

Он расскажет об обнаруженной уязвимости в современных компьютерных платформах (производства 2013 года и позднее), основанных на процессорах и чипсетах компании Intel, позволяющей создать не удаляемый никакими средствами (даже аппаратными) руткит внутри BIOS.

Эксплуатация уязвимости возможна из ОС, необходимы права администратора. При этом, задействуется Intel BootGuard – аппаратно-поддержанная технология защиты BIOS от модификаций, которую вендор платформы должен при помощи однократно программируемых фьюзов включить или выключить на этапе производства. Уязвимость заключается в том, что некоторые вендоры забывают конфигурировать данную технологию, оставляя эти фьюзы в неопределённом состоянии (ни включено, ни выключено). Таким образом, конфигурация технологии Intel BootGuard остаётся доступной для правки.

Наличие данной проблемы безопасности даёт возможность потенциальному злоумышленнику, после внесения изменений в BIOS (например, после добавления руткита), сделать эти изменения перманентными, включив Intel BootGuard. В дальнейшем, удаление руткита невозможно никакими средствами (даже аппаратным программатором), поскольку после внесения любых неподписанных ключом владельца (активирующего эту технологию) изменений в BIOS приведёт к полной неработоспособности компьютерной платформы.

Под угрозой могут находится все материнские платы вендоров Gigabyte и MSI производства 2013 года и позднее, а также некоторые модели продуктов Lenovo, в частности, ThinkServer и некоторые ноутбуки.

Вендоры уведомлены об этой угрозе. Соответствующее обновление BIOS будет выпущено компанией Lenovo. Александр Ермолов расскажет пользователям продукции MSI и Gigabyte, как самим защитить свой компьютер, на конференции ZeroNights.

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
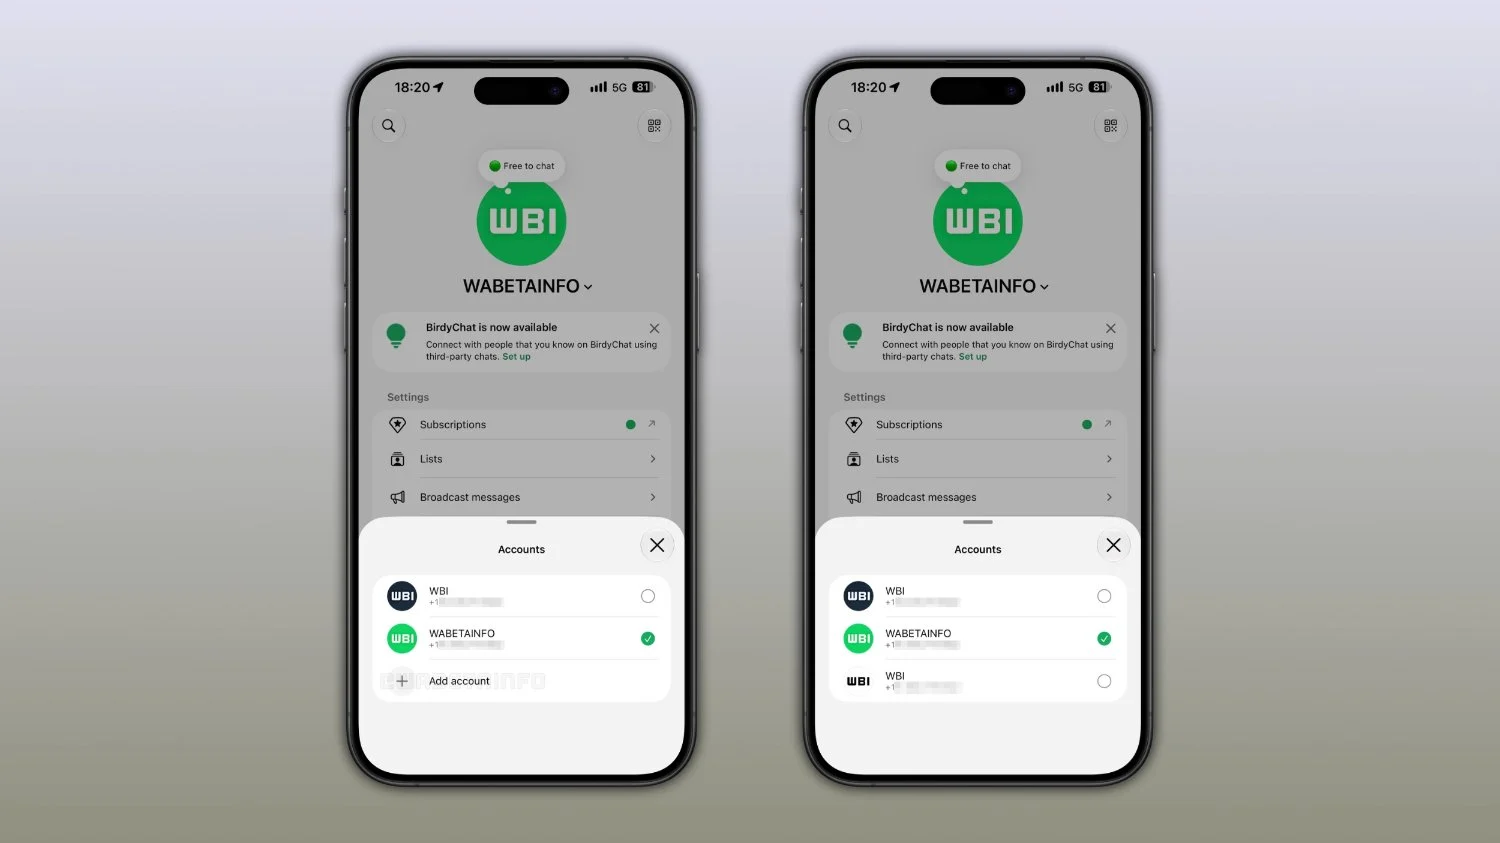

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru