Недавно обнаруженный новый вымогатель не шифрует файлы пользователей, как большинство представителей этого вида вредоносных программ. Вместо этого он собирает конфиденциальную информацию из Skype и профилей социальных сетей жертвы, чтобы потом требовать выкуп.
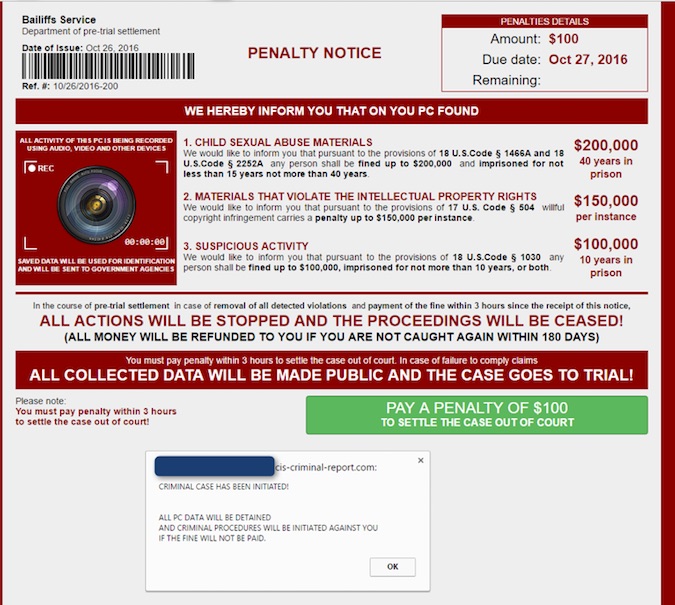
Вредонос, получивший название Ransoc подключается к профилям социальных сетей, обнаруженным на зараженном компьютере, в их числе LinkedIn, Facebook, Skype и другие. Далее вредоносная программа выполняет поиск торрент-файлов и другого контента, который может указывать на незаконную деятельность, а затем отображает записку с требованием выкупа с учетом найденного.
Как говорят исследователи, Ransoc ориентирован на компьютеры под управлением Windows, однако его функции схожи с кроссплатформенным вредоносом, блокирующим браузер. Этот вредонос был замечен в конце октября и распространялся через вредоносный трафик, атакуя Internet Explorer на Windows и Safari на OS X.
Исследователи Proofpoint новый вымогатель и обнаружили, что он выполняет проверку IP и посылает весь трафик через сеть Tor. Кроме того, они обнаружили, что вредонос отображает бребование о выкупе, если на зараженном компьютере найдена детская порнография или файлы, загруженные через торренты.
Так как вымогатель подключается к учетным записям жертвы в социальных сетях, он требует выкуп за конкретные данные, в их числе фотографии профиля. В качестве угрозы вымогатель обещает публично обнародовать конфиденциальную информацию жертвы.
Код Ransoc показал, что у вымогателя есть возможность доступа к веб-камере, однако исследователи утверждают, что эта функция неактивна. Авторы этого вымогателя явно делали ставку на репутацию пользователей, а не на их файлы, даже угрожая судебным разбирательством в случае невыплаченного выкупа.
К слову о записке с требованием выкупа - это окно на весь экран, которое не позволяет пользователю получить доступ к их операционной системе или закрыть окно браузера. Кроме того, Ransoc проверяет каждые 100 мс наличие процессов regedit, msconfig и taskmgr и завершает их.
Эксперты Proofpoint установили, что Ransoc использует только ключ автозапуска в реестре для того, чтобы оставаться в системе. Следовательно, для того, чтобы избавиться от вредоноса, пользователю нужно всего лишь перезагрузить компьютер в безопасном режиме. Также авторы вымогателя действуют довольно рискованно, используя кредитные карты для оплаты выкупа, так как это легко позволит правоохранительным органам выследить их.
Провайдер закрылся, а интернет должен остаться. Минцифры готовит механизм передачи абонентов другим операторам, если обслуживающая компания прекратит работу или лишится лицензии. Идея — избавить людей от внезапного отключения связи вместе с исчезновением поставщика.
О предложении сообщают «Известия» со ссылкой на справочные материалы к проекту поправок в закон «О связи». Договоры клиентов планируют передавать крупным операторам, чтобы сохранить обслуживание.
Механизм обсуждается на фоне реформы лицензирования отрасли. Новые требования могут оказаться неподъёмными для части небольших провайдеров. По предлагаемой схеме другой оператор сможет временно принять управление инфраструктурой уходящей компании и обслуживание её клиентов.
Таким образом, предполагается передавать не просто список людей, которым теперь некому позвонить в поддержку, но и сеть, через которую они получают интернет.
Тем не мене сохранение доступа не стоит автоматически понимать как обещание навсегда оставить прежний тариф.
Для абонента главное, чтобы смена компании на квитанции не сопровождалась неделями без связи. Именно это предложенному механизму и предстоит обеспечить на практике.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.