



Apple ID под прицелом мошенников

Apple ID под прицелом мошенников

Apple ID под прицелом мошенников

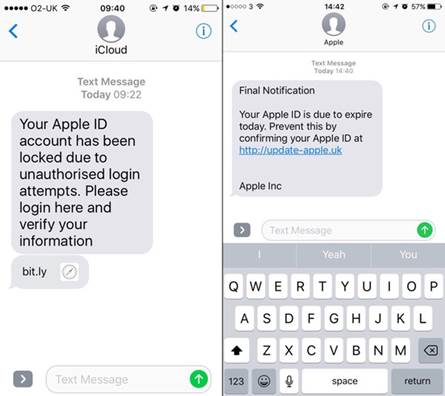
ESET предупреждает о росте активности мошенников, которые специализируются на взломах Apple ID. Мошенники рассылают SMS от лица Apple. В сообщениях говорится, что срок действия учетной записи Apple ID истекает, либо что аккаунт временно заблокирован в целях безопасности.

Реже используется текст о находке потерянного iPhone. В любом случае пользователю предлагают перейти по ссылке и ввести логин и пароль от Apple ID, чтобы восстановить доступ к аккаунту.


Поддельная страница ввода Apple ID копирует дизайн настоящей, распознать подделку можно по URL в адресной строке браузера. На некоторых фишинговых сайтах жертве предлагается не только авторизоваться, но и ввести другую личную информацию, включая данные банковской карты.  

Первоначально специалисты ESET обнаружили фишинговые сайты на английском языке. Но сегодня мошенники адаптируют контент и для других аудиторий – есть образцы на китайском и испанском.

ESET советует получателям фишинговых SMS игнорировать сообщение и не отвечать злоумышленникам. По возможности стоит пожаловаться на спам оператору сотовой связи. Для защиты аккаунтов, включая Apple ID, рекомендуется подключить двухфакторную аутентификацию.

ESET предупреждает о росте активности мошенников, которые специализируются на взломах Apple ID. Мошенники рассылают SMS от лица Apple. В сообщениях говорится, что срок действия учетной записи Apple ID истекает, либо что аккаунт временно заблокирован в целях безопасности. " />
Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru