



Apple ID под прицелом мошенников

Apple ID под прицелом мошенников

Apple ID под прицелом мошенников

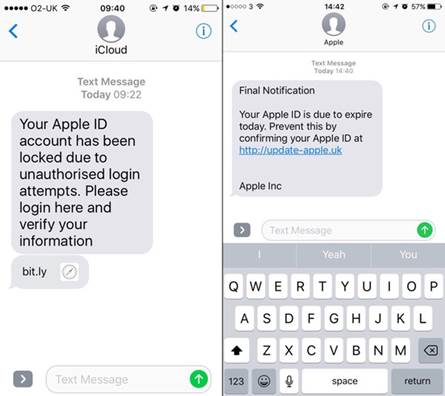
ESET предупреждает о росте активности мошенников, которые специализируются на взломах Apple ID. Мошенники рассылают SMS от лица Apple. В сообщениях говорится, что срок действия учетной записи Apple ID истекает, либо что аккаунт временно заблокирован в целях безопасности.

Реже используется текст о находке потерянного iPhone. В любом случае пользователю предлагают перейти по ссылке и ввести логин и пароль от Apple ID, чтобы восстановить доступ к аккаунту.


Поддельная страница ввода Apple ID копирует дизайн настоящей, распознать подделку можно по URL в адресной строке браузера. На некоторых фишинговых сайтах жертве предлагается не только авторизоваться, но и ввести другую личную информацию, включая данные банковской карты.  

Первоначально специалисты ESET обнаружили фишинговые сайты на английском языке. Но сегодня мошенники адаптируют контент и для других аудиторий – есть образцы на китайском и испанском.

ESET советует получателям фишинговых SMS игнорировать сообщение и не отвечать злоумышленникам. По возможности стоит пожаловаться на спам оператору сотовой связи. Для защиты аккаунтов, включая Apple ID, рекомендуется подключить двухфакторную аутентификацию.

ESET предупреждает о росте активности мошенников, которые специализируются на взломах Apple ID. Мошенники рассылают SMS от лица Apple. В сообщениях говорится, что срок действия учетной записи Apple ID истекает, либо что аккаунт временно заблокирован в целях безопасности. " />
Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru