



Сезон отпусков в России увеличивает риск финансовых кибератак

Сезон отпусков в России увеличивает риск финансовых кибератак

Сезон отпусков в России увеличивает риск финансовых кибератак

Эксперты «Лаборатории Касперского» проанализировали информационные угрозы в третьем квартале 2016 года. По итогам этого периода Россия вышла на первое место в мире по уровню финансовых угроз как для пользователей ПК, так и мобильных устройств.

В компании полагают, что именно сезон отпусков, который в нашей стране традиционно приходится на июль, август и сентябрь, стал причиной таких показателей. Так как в этот период количество онлайн-платежей, совершаемых отпускниками, растет, злоумышленники незамедлительно реагируют на такой тренд.

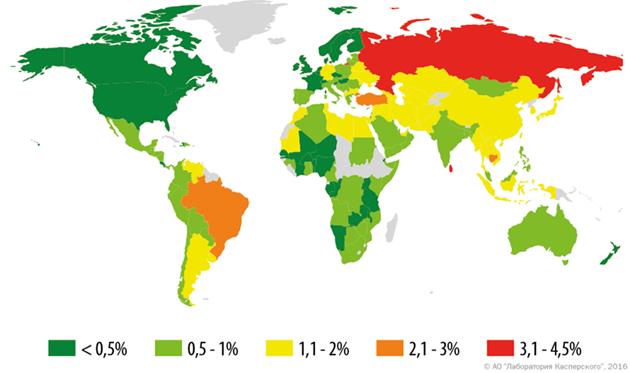
Так, в третьем квартале 2016 года наша страна стала лидером по доле пользователей, атакованных банковскими троянцами для ПК. По данным облачной инфраструктуры Kaspersky Security Network, 4,2% российских пользователей столкнулись с такими финансовыми угрозами. Новичком данного рейтинга, который сразу же оказался на втором месте, стала туристическая Шри-Ланка. В этой стране с угрозами при проведении интернет-платежей столкнулись 3,5% пользователей, среди которых могут быть иностранцы, приехавшие в эту страну на отдых и использующие онлайн-банкинг. Также в пятерку лидеров попали привлекательные с точки зрения туризма Бразилия, Турция и Камбоджа. 


География атак банковского вредоносного ПО в третьем квартале 2016 года (процент атакованных пользователей)

География атак банковского вредоносного ПО в третьем квартале 2016 года (процент атакованных пользователей)


Кроме того, Россия снова возглавила рейтинг по количеству пользователей, атакованных мобильными банковскими троянцами. По сравнению со вторым кварталом этого года доля атакованных практически удвоилась и составила более 3% от всех пользователей Kaspersky Security Network в стране.

«Грядущий новогодний сезон, скорее всего, изменит показатели активности вредоносного ПО в странах, где этот праздник пользуется популярностью, и не исключено, что рейтинг самых атакуемых с помощью банковского вредоносного ПО стран изменится в сторону зимних курортов. Однако жертвы, то есть туристы, желающие оперативно купить тур дома, быстро оплатить что-то в путешествии или срочно поделиться новыми фото в соцсетях, по-прежнему будут находиться под угрозой, которая будет ожидать их не только в родной стране, но и в популярных туристических местах, – рассуждает антивирусный эксперт «Лаборатории Касперского» Денис Макрушин.  – Пользователям стоит обратить внимание на это и быть более осторожными в Сети, чтобы не омрачить Рождество и Новый год потерей денег или ценной информации на своем устройстве».

Кроме того, программы-шифровальщики сегодня остаются одной из самых актуальных угроз для российских пользователей и компаний. Эти вредоносные программы становятся все более популярными в киберкриминальном мире, поскольку приносят немалую прибыль своим хозяевам при сравнительно небольших затратах.  Так, число новых модификаций шифровальщиков увеличилось за квартал в 3,5 раза, а число атакованных пользователей выросло примерно в 2,6 раза.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru