



Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Группа компаний InfoWatch представляет данные об отраслевом распределении пилотных проектов по внедрению решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз InfoWatch Traffic Monitor (IW TM).

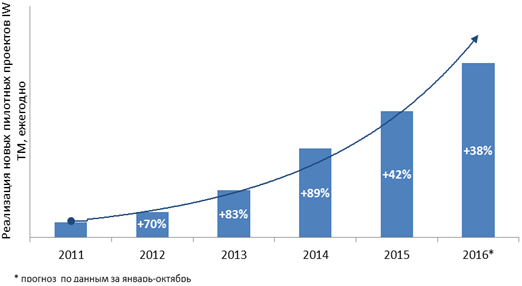
С момента вывода решения на рынок число пилотных проектов IW TM растет высокими темпами на протяжении последних пяти лет. За десять месяцев 2016 года среднегодовая норма числа пилотных внедрений InfoWatch Traffic Monitor предыдущих лет превышена уже более чем в два раза.

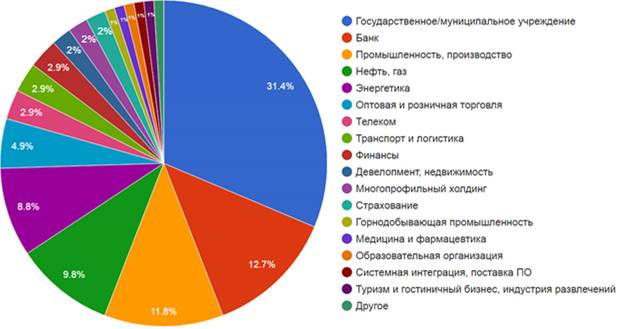
В 2016 году около трети пилотных проектов IW TM были реализованы в государственном и муниципальном секторе (32%). Далее идут организации, представляющие банковский сектор (13%), промышленные предприятия (12%), компании нефтегазовой отрасли (10%), энергетический комплекс (9%), а также предприятия сферы оптовой и розничной торговли (5%).

Менее одного процента от общего числа пилотных проектов IW TM было проведено в компаниях инвестиционной и юридической сферы, а также в металлургии и медиа-отрасли. 

Всего в январе — октябре 2016 года специалисты по информационной безопасности ГК InfoWatch реализовали пилотные проекты InfoWatch Traffic Monitor в организациях более чем 20 отраслевых направлений, в результате общее количество внедрений в годовом выражении увеличилось на 38%.


Динамика роста количества новых пилотных проектов DLP-решения InfoWatch Traffic Monitor


Распределение пилотных проектов InfoWatch Traffic Monitor по видам деятельности организаций - заказчиков с января по октябрь 2016 года

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru