



Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Спрос на пилотные внедрения InfoWatch Traffic Monitor продолжает расти

Группа компаний InfoWatch представляет данные об отраслевом распределении пилотных проектов по внедрению решения для предотвращения утечек конфиденциальной информации и защиты бизнеса от внутренних угроз InfoWatch Traffic Monitor (IW TM).

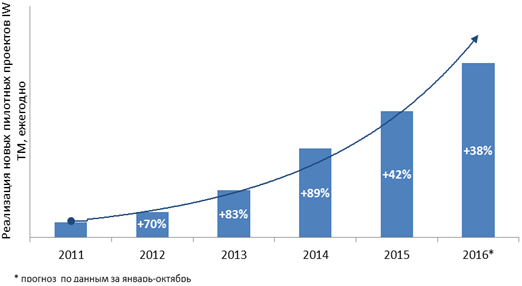
С момента вывода решения на рынок число пилотных проектов IW TM растет высокими темпами на протяжении последних пяти лет. За десять месяцев 2016 года среднегодовая норма числа пилотных внедрений InfoWatch Traffic Monitor предыдущих лет превышена уже более чем в два раза.

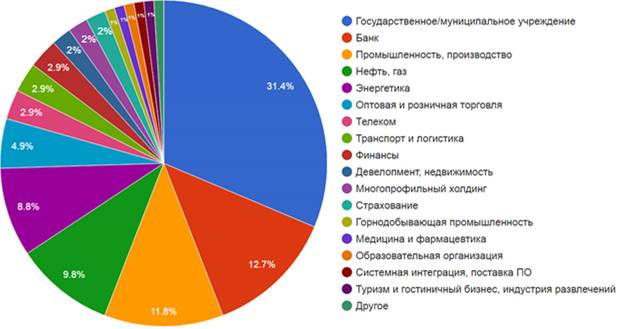
В 2016 году около трети пилотных проектов IW TM были реализованы в государственном и муниципальном секторе (32%). Далее идут организации, представляющие банковский сектор (13%), промышленные предприятия (12%), компании нефтегазовой отрасли (10%), энергетический комплекс (9%), а также предприятия сферы оптовой и розничной торговли (5%).

Менее одного процента от общего числа пилотных проектов IW TM было проведено в компаниях инвестиционной и юридической сферы, а также в металлургии и медиа-отрасли. 

Всего в январе — октябре 2016 года специалисты по информационной безопасности ГК InfoWatch реализовали пилотные проекты InfoWatch Traffic Monitor в организациях более чем 20 отраслевых направлений, в результате общее количество внедрений в годовом выражении увеличилось на 38%.


Динамика роста количества новых пилотных проектов DLP-решения InfoWatch Traffic Monitor


Распределение пилотных проектов InfoWatch Traffic Monitor по видам деятельности организаций - заказчиков с января по октябрь 2016 года

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru