



Выявлен метод обхода защиты ASLR на процессорах Intel

Выявлен метод обхода защиты ASLR на процессорах Intel

Выявлен метод обхода защиты ASLR на процессорах Intel

Группа исследователей из Бингемтонского и Калифорнийского университетов опубликовали технику атаки, позволяющую восстановить раскладку памяти при использовании механизма защиты ASLR (Address space layout randomization) на системах с процессорами Intel.

Атака успешно продемонстрирована на системе с Linux и процессором Intel Haswell для предсказания рандомизированных адресов как для ядра, так и для пространства пользователя. В результате эксперимента смещение ASLR в ядре Linux удалось восстановить за 60 мс. Исследователи считают, что атака не специфична для Linux и также может быть применена к реализациям ASLR в Windows и macOS, пишет opennet.ru.

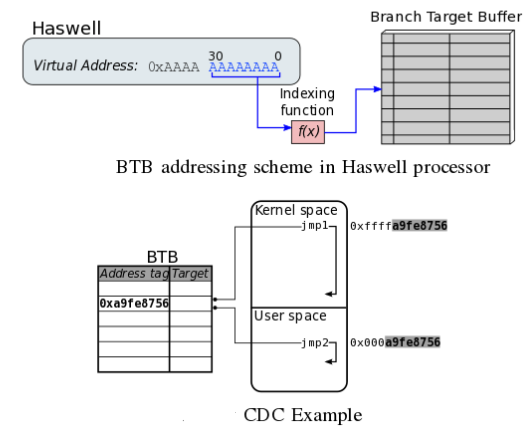
Метод является разновидностью атак по сторонним каналам (side-channel attacks) и основан на косвенном определении адресов, на которые осуществляется переход в процессе ветвления в коде программы, через инициирование коллизий в буфере предсказания ветвлений (Branch Target Buffer, BTB), используемом в процессоре для предсказания переходов и хранения таблицы истории переходов.


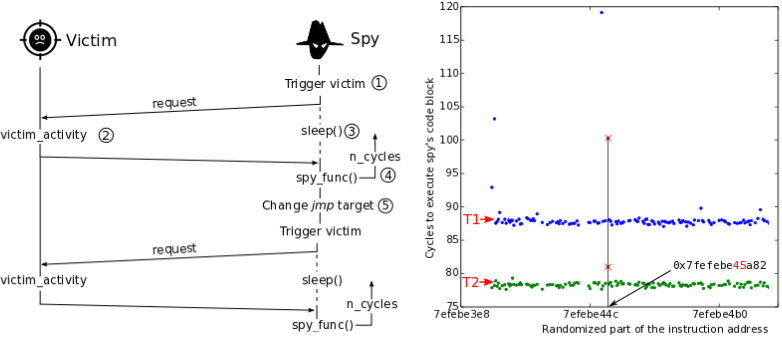
Циклично формируя обращения к различным адресам памяти атакующий добивается возникновения коллизии с командами перехода в рабочем процессе, на который направлена атака. В результате оценки времени реагирования, единичные факты существенного увеличения времени отклика воспринимаются как признак коллизии и сигнализируют, что адрес уже отражён другим процессом в BTB, что позволяет восстановить значение случайного смещения к известным командам перехода в процессе, защищённом ASLR.


Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru