



В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

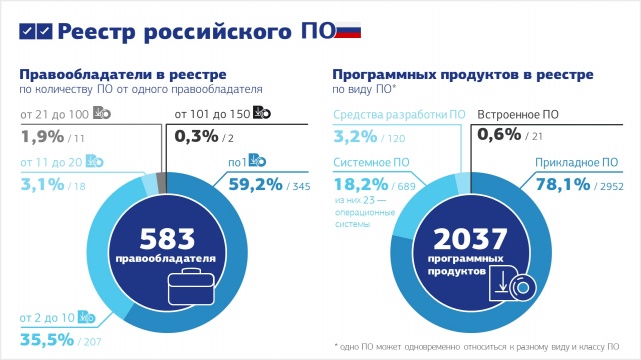
Министерство связи и массовых коммуникаций Российской Федерации публикует статистические данные о структуре реестра отечественного программного обеспечения (ПО). Реестр действует с 1 января 2016 года. Согласно статистическим данным к настоящему времени в него включено 2037 программных продуктов от 583 правообладателей.

Основная доля зарегистрированных программных продуктов приходится на прикладное ПО. На втором месте по статистике находится системное ПО. В классе «операционные системы» российские правообладатели зарегистрировали уже 23 продукта. Около 60% правообладателей зарегистрировали в реестре отечественного ПО единственный продукт. Примерно треть правообладателей имеют в реестре от двух до десяти продуктов. Разработчики с обширной продуктовой линейкой (от 101 до 150 продуктов) занимают в реестре менее 1%.


Структура реестра отечественного ПО


Структура реестра отечественного ПО


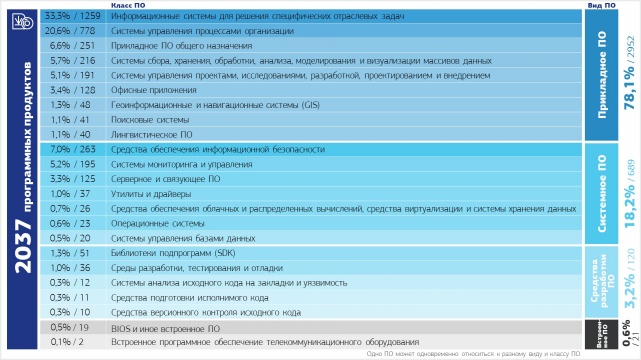
Самым популярным прикладным ПО стали информационные системы для решения специфических отраслевых задач. К этому классу правообладатели отнесли 1259 своих продуктов. Среди системного ПО лидируют средства обеспечения информационной безопасности (263 продукта). В реестре также представлены средства разработки ПО, самый популярный класс здесь — библиотеки подпрограмм (SDK). В разделе «встроенное ПО» зарегистрировано 19 базовых программных систем ввода-вывода (BIOS) и два встроенных программных продукта для телекоммуникационного оборудования.


Распределение ПО по классам


Распределение ПО по классам


Отметим, что согласно правилам наполнения реестра правообладатель может зарегистрировать свой продукт в нескольких классах программного обеспечения.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru