



В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

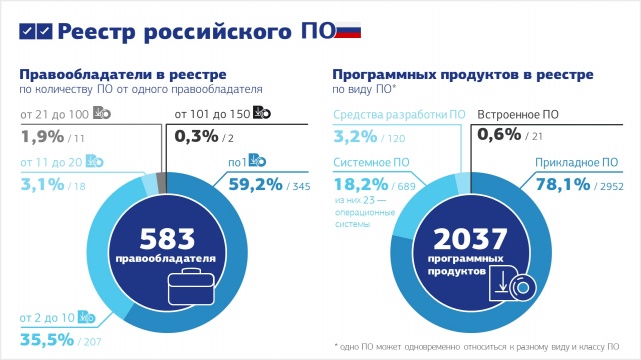
Министерство связи и массовых коммуникаций Российской Федерации публикует статистические данные о структуре реестра отечественного программного обеспечения (ПО). Реестр действует с 1 января 2016 года. Согласно статистическим данным к настоящему времени в него включено 2037 программных продуктов от 583 правообладателей.

Основная доля зарегистрированных программных продуктов приходится на прикладное ПО. На втором месте по статистике находится системное ПО. В классе «операционные системы» российские правообладатели зарегистрировали уже 23 продукта. Около 60% правообладателей зарегистрировали в реестре отечественного ПО единственный продукт. Примерно треть правообладателей имеют в реестре от двух до десяти продуктов. Разработчики с обширной продуктовой линейкой (от 101 до 150 продуктов) занимают в реестре менее 1%.


Структура реестра отечественного ПО


Структура реестра отечественного ПО


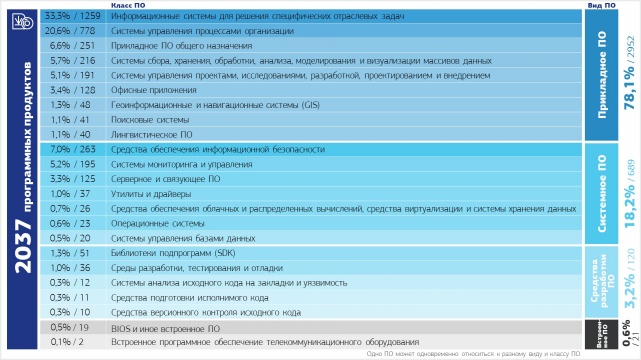
Самым популярным прикладным ПО стали информационные системы для решения специфических отраслевых задач. К этому классу правообладатели отнесли 1259 своих продуктов. Среди системного ПО лидируют средства обеспечения информационной безопасности (263 продукта). В реестре также представлены средства разработки ПО, самый популярный класс здесь — библиотеки подпрограмм (SDK). В разделе «встроенное ПО» зарегистрировано 19 базовых программных систем ввода-вывода (BIOS) и два встроенных программных продукта для телекоммуникационного оборудования.


Распределение ПО по классам


Распределение ПО по классам


Отметим, что согласно правилам наполнения реестра правообладатель может зарегистрировать свой продукт в нескольких классах программного обеспечения.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru