



В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

В реестре отечественного ПО зарегистрировано 23 продукта класса ОС

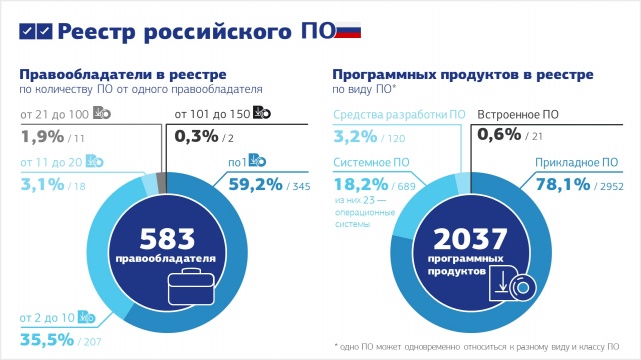
Министерство связи и массовых коммуникаций Российской Федерации публикует статистические данные о структуре реестра отечественного программного обеспечения (ПО). Реестр действует с 1 января 2016 года. Согласно статистическим данным к настоящему времени в него включено 2037 программных продуктов от 583 правообладателей.

Основная доля зарегистрированных программных продуктов приходится на прикладное ПО. На втором месте по статистике находится системное ПО. В классе «операционные системы» российские правообладатели зарегистрировали уже 23 продукта. Около 60% правообладателей зарегистрировали в реестре отечественного ПО единственный продукт. Примерно треть правообладателей имеют в реестре от двух до десяти продуктов. Разработчики с обширной продуктовой линейкой (от 101 до 150 продуктов) занимают в реестре менее 1%.


Структура реестра отечественного ПО


Структура реестра отечественного ПО


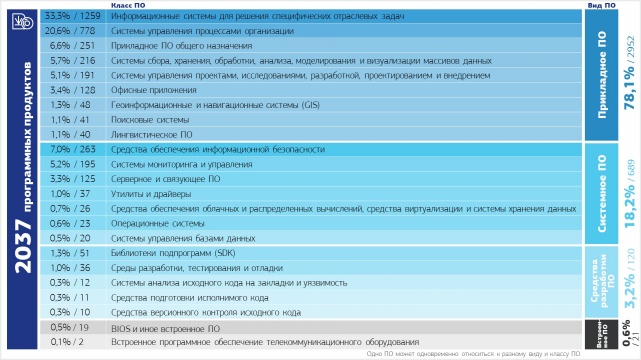
Самым популярным прикладным ПО стали информационные системы для решения специфических отраслевых задач. К этому классу правообладатели отнесли 1259 своих продуктов. Среди системного ПО лидируют средства обеспечения информационной безопасности (263 продукта). В реестре также представлены средства разработки ПО, самый популярный класс здесь — библиотеки подпрограмм (SDK). В разделе «встроенное ПО» зарегистрировано 19 базовых программных систем ввода-вывода (BIOS) и два встроенных программных продукта для телекоммуникационного оборудования.


Распределение ПО по классам


Распределение ПО по классам


Отметим, что согласно правилам наполнения реестра правообладатель может зарегистрировать свой продукт в нескольких классах программного обеспечения.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru