



Вирус на Magento использует стеганографию для кражи данных

Вирус на Magento использует стеганографию для кражи данных

Вирус на Magento использует стеганографию для кражи данных

Специалисты компании Sucuri обнаружили интересную вредоносную кампанию, направленную против сетевых магазинов, работающих под управлением CMS Magento. Исследователи пишут, что не проходит и недели без обнаружения очередной малвари, ворующей данные банковских карт.

К примеру, совсем недавно та же Sucuri сообщала о вредоносе Magecart, который заражает сайты на базе Magento, OpenCart и Powerfront.

Однако новая угроза весьма необычна, а ее авторы крайне изобретательны. Исследователи пишут, что обычно злоумышленники извлекают украденные данные пользователей посредством email, или просто добавляют собранную информацию в какой-либо файл на сервере и время от времени проверяют «улов». В данном случае схема извлечения данных выглядит иначе, пишет xakep.ru.

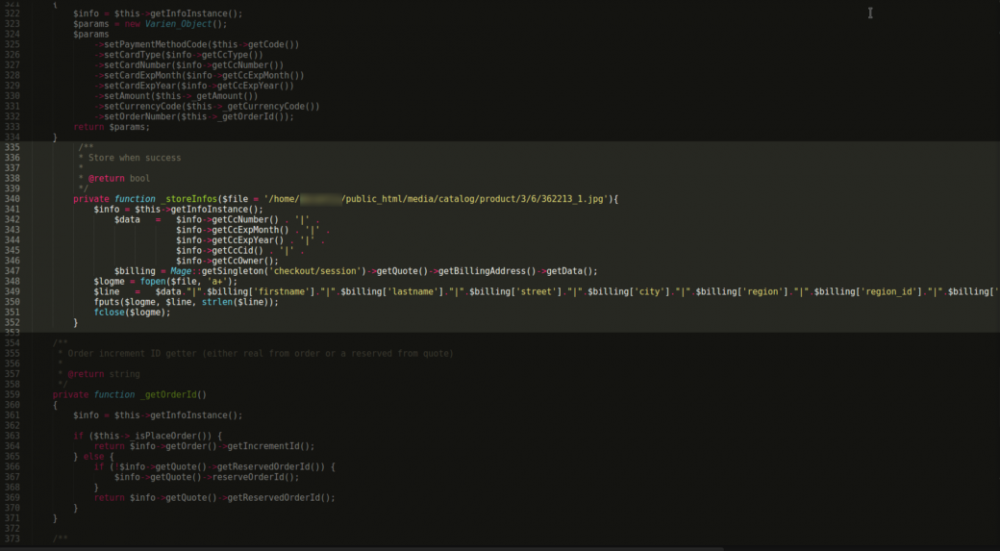
Злоумышленники компрометируют магазины на базе Magento, а затем изменяют один из ключевых файлов CMS: Cc.php. В файл добавляется дополнительный код (см. иллюстрацию ниже), который не просто отвечает за запись всех данных о платежных картах, которые пользователи вводят на странице оформления и оплаты заказа, но также сохраняет эту информацию в файлы изображений, размещенные на сервере.


store-snippet


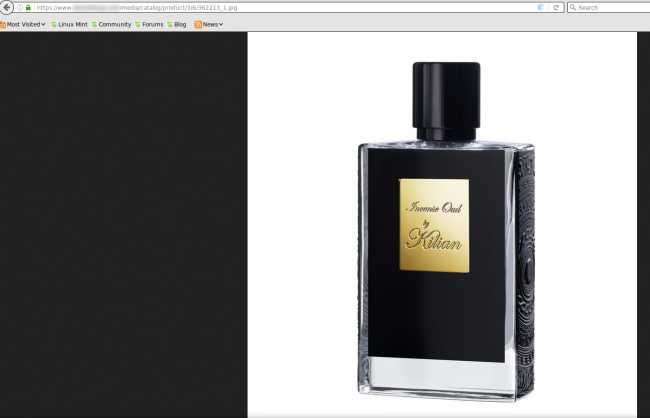
Использование фальшивых изображений для передачи данных – это не ново, равно как и сама стеганография. Но при этом, как правило, графический файл не содержит фактического изображения, так что обнаружить подлог несложно. В обнаруженном исследователями случае всё иначе. Данные о банковских картах пользователей сохраняются внутри настоящих картинок, на которых представлен продающийся в зараженном магазине товар. Более того, информация добавляется в файл после легитимного кода, в виде обычного текста, и никак не влияет на само изображение. Так как картинки публично доступны и могут быть просмотрены любым посетителем сайта, злоумышленникам даже не требуется сохранять доступ к скомпрометированному ресурсу.


На первый взгляд обычное изображение, содержащее данные о банковских картах

image-storing-data-650x418


«Всё, что потребуется сделать атакующим – скачать изображение с сайта, как любую другую картинку, и просмотреть его исходный код», — пишут исследователи.

По данным Sucuri, атакам данной малвари уже подверглись магазины в США, Японии, Турции, Саудовской Аравии и Канаде. Специалисты в очередной раз напоминают владельцам магазинов и системным администраторам о необходимости своевременно устанавливать патчи. Для обнаружения инфекции можно проверить файлы по параметру last modified («время последнего изменения»): вредоносные файлы изменяются чаще и хорошо заметны, так как выбиваются из общей картины.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru