



Вирус на Magento использует стеганографию для кражи данных

Вирус на Magento использует стеганографию для кражи данных

Вирус на Magento использует стеганографию для кражи данных

Специалисты компании Sucuri обнаружили интересную вредоносную кампанию, направленную против сетевых магазинов, работающих под управлением CMS Magento. Исследователи пишут, что не проходит и недели без обнаружения очередной малвари, ворующей данные банковских карт.

К примеру, совсем недавно та же Sucuri сообщала о вредоносе Magecart, который заражает сайты на базе Magento, OpenCart и Powerfront.

Однако новая угроза весьма необычна, а ее авторы крайне изобретательны. Исследователи пишут, что обычно злоумышленники извлекают украденные данные пользователей посредством email, или просто добавляют собранную информацию в какой-либо файл на сервере и время от времени проверяют «улов». В данном случае схема извлечения данных выглядит иначе, пишет xakep.ru.

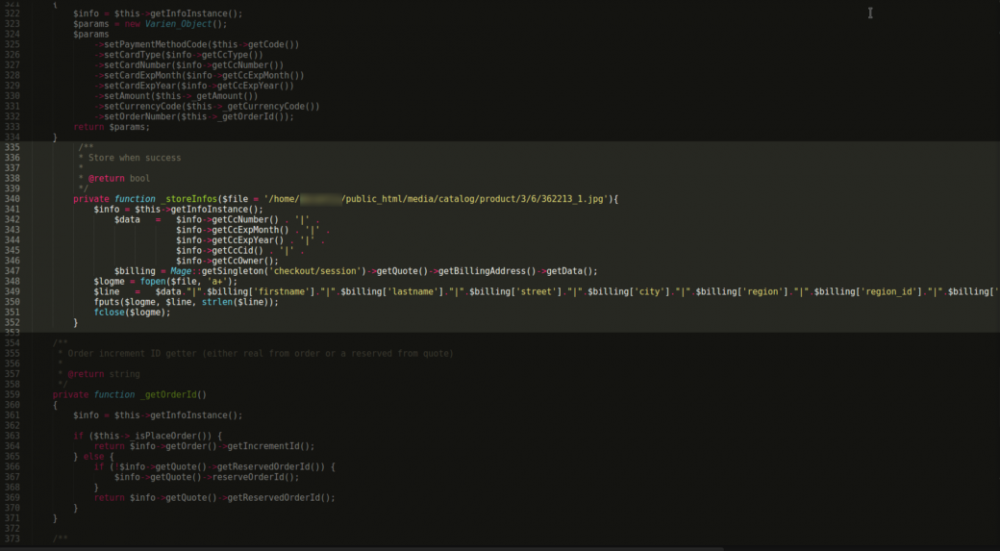
Злоумышленники компрометируют магазины на базе Magento, а затем изменяют один из ключевых файлов CMS: Cc.php. В файл добавляется дополнительный код (см. иллюстрацию ниже), который не просто отвечает за запись всех данных о платежных картах, которые пользователи вводят на странице оформления и оплаты заказа, но также сохраняет эту информацию в файлы изображений, размещенные на сервере.


store-snippet


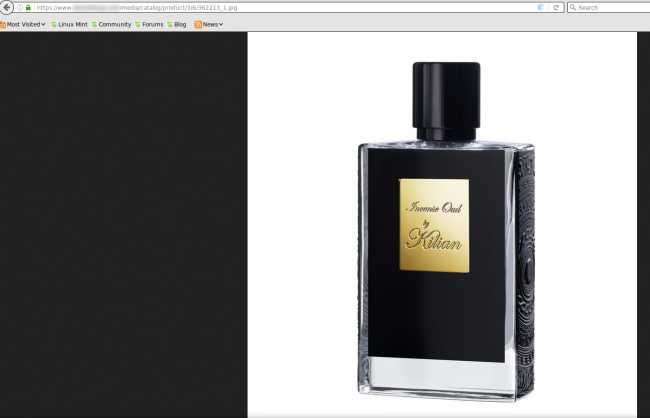
Использование фальшивых изображений для передачи данных – это не ново, равно как и сама стеганография. Но при этом, как правило, графический файл не содержит фактического изображения, так что обнаружить подлог несложно. В обнаруженном исследователями случае всё иначе. Данные о банковских картах пользователей сохраняются внутри настоящих картинок, на которых представлен продающийся в зараженном магазине товар. Более того, информация добавляется в файл после легитимного кода, в виде обычного текста, и никак не влияет на само изображение. Так как картинки публично доступны и могут быть просмотрены любым посетителем сайта, злоумышленникам даже не требуется сохранять доступ к скомпрометированному ресурсу.


На первый взгляд обычное изображение, содержащее данные о банковских картах

image-storing-data-650x418


«Всё, что потребуется сделать атакующим – скачать изображение с сайта, как любую другую картинку, и просмотреть его исходный код», — пишут исследователи.

По данным Sucuri, атакам данной малвари уже подверглись магазины в США, Японии, Турции, Саудовской Аравии и Канаде. Специалисты в очередной раз напоминают владельцам магазинов и системным администраторам о необходимости своевременно устанавливать патчи. Для обнаружения инфекции можно проверить файлы по параметру last modified («время последнего изменения»): вредоносные файлы изменяются чаще и хорошо заметны, так как выбиваются из общей картины.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru