



Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Mac-вредоносы могут следить за пользователями, используя легитимное ПО

Исследователи предупреждают, вредоносные программы под Mac могут незаметно следить за пользователями, используя легитимные приложения вроде FaceTime, Skype и Google Hangouts.

Существуют несколько семейств вредоносных программ под Mac, способных записывать аудио и видео с зараженных устройств. Вот некоторые из них: Crisis, Eleanor и Mokes (DropboxCache). Однако если они попробуют записать видео с помощью встроенной веб-камеры, пользователь будет предупрежден светодиодом.

В 2013 году исследователи продемонстрировали, что предупреждение светодиода камеры можно обойти без привилегий администратора или физического доступа на некоторых старых макбуках (2008-го года выпуска).

Patrick Wardle, директор Synack, отметил, что хотя OS X-вредоносы имеют некоторые трудности с тем, чтобы самостоятельно записывать видео с веб-камеры жертвы, они могут использовать для этих целей легитимное программное обеспечение.

Когда приложения вроде FaceTime или Skype запускаются и получают доступ к камере, сигнализирующий об этом LED-индикатор не вызовет у пользователей никаких подозрений. Из этого следует, что вредоносные программы, мониторящие зараженную систему на предмет запущенных приложений, имеющих доступ к камере, могут незаметно для пользователя записывать видео и аудио.

 Wardle доказал свою теорию, создав вредоносную программу, способную отслеживать работу встроенной камеры и определять, когда начинается и заканчивается видеосессия. Если программа обнаруживает активную видеосессию, она начинает запись аудио и видео данных и прекращает ее, как только сессия заканчивается.

Стоит отметить, что подобной вредоносной программе не требуется внедрять свой код в легитимное приложение, она просто использует его как прикрытие.

Такого рода вредоносы имеют свои преимущества. Им не требуются права суперпользователя и их трудно обнаружить за счет того, что они используют легитимные возможности операционной системы.

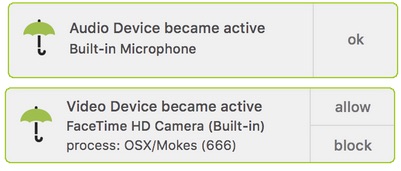
Пользователи, обеспокоенные таким положением дел, могут воспользоваться специально созданным экспертом инструментом под названием OverSight. OverSight работает в фоновом режиме и контролирует микрофон и камеру компьютера, предупреждая пользователя, когда они становятся активными.

В случае с микрофоном, OverSight просто уведомляет пользователя, когда он становится активным. С камерой все серьезнее – в этом случае, уведомление OverSight включает имя процесса, которое хочет получить доступ к камере и позволяет пользователю блокировать или разрешить этот доступ.


Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru