



Спамеры оформляют платную подписку в App Store

Спамеры оформляют платную подписку в App Store

Спамеры оформляют платную подписку в App Store

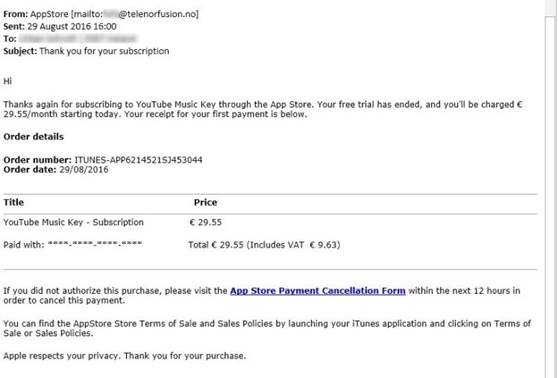
ESET предупреждает о новой фишинговой атаке – мошенники собирают данные банковских карт, рассылая письма от лица App Store. Потенциальная жертва получает рассылку от лица Apple App Store (на самом деле, мошенники используют почтовый ящик, зарегистрированный на норвежском домене).

В письме говорится, что пользователь подписан на сервис YouTube Music Key. Теперь же, как утверждают мошенники, триальный период окончен, и ежемесячная плата за использование сервиса составит 9,55-29,55 евро – в зависимости от подключенных опций.


Мошенники рассчитывают, что адресат попытается немедленно отменить подписку, чтобы избежать обещанного «списания средств». Предполагается, что жертва кликнет на соответствующую ссылку (App Store Payment Cancellation Form) в письме.

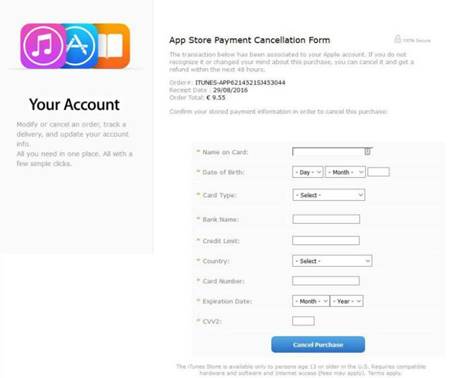
При переходе по ссылке пользователь будет перенаправлен на американский домен. На нем размещена поддельная страница «отмены подписки», дизайн которой имитирует оригинальную страницу App Store. Там пользователю предлагается ввести данные карты, чтобы предотвратить списание средств.


ESET напоминает, что такие атаки легко перенацелить на пользователей из других стран – достаточно изменить язык в письме и на «странице подписки». Специалисты ESET рекомендуют отмечать подобные сообщения как спам и удалять, не переходя по ссылкам.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru