



Спамеры оформляют платную подписку в App Store

Спамеры оформляют платную подписку в App Store

Спамеры оформляют платную подписку в App Store

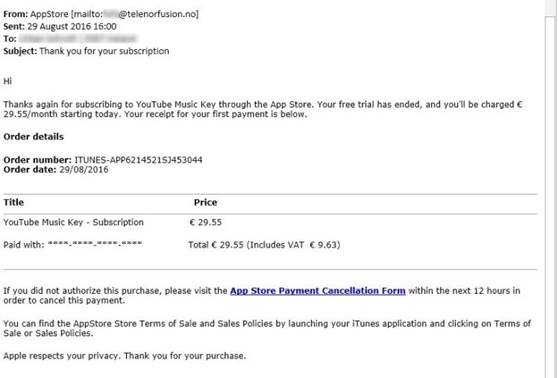
ESET предупреждает о новой фишинговой атаке – мошенники собирают данные банковских карт, рассылая письма от лица App Store. Потенциальная жертва получает рассылку от лица Apple App Store (на самом деле, мошенники используют почтовый ящик, зарегистрированный на норвежском домене).

В письме говорится, что пользователь подписан на сервис YouTube Music Key. Теперь же, как утверждают мошенники, триальный период окончен, и ежемесячная плата за использование сервиса составит 9,55-29,55 евро – в зависимости от подключенных опций.


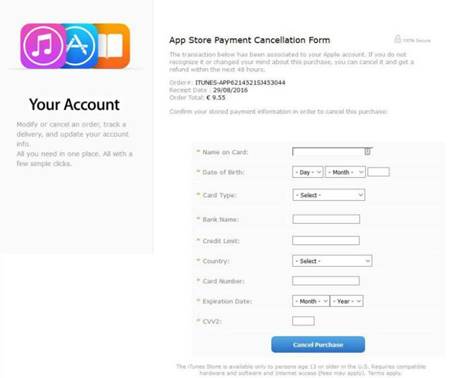
Мошенники рассчитывают, что адресат попытается немедленно отменить подписку, чтобы избежать обещанного «списания средств». Предполагается, что жертва кликнет на соответствующую ссылку (App Store Payment Cancellation Form) в письме.

При переходе по ссылке пользователь будет перенаправлен на американский домен. На нем размещена поддельная страница «отмены подписки», дизайн которой имитирует оригинальную страницу App Store. Там пользователю предлагается ввести данные карты, чтобы предотвратить списание средств.


ESET напоминает, что такие атаки легко перенацелить на пользователей из других стран – достаточно изменить язык в письме и на «странице подписки». Специалисты ESET рекомендуют отмечать подобные сообщения как спам и удалять, не переходя по ссылкам.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru