



Банковский троян Dridex скрывается в защищенных паролями документах

Банковский троян Dridex скрывается в защищенных паролями документах

Банковский троян Dridex скрывается в защищенных паролями документах

Независимый исследователь, автор блога MalwareTech, заметил, что операторы известного банкера Dridex изменили почерк. Так, в последнее время спам, распространяющий троянца, все чаще исходит с легитимных сайтов, которые были скомпрометированы злоумышленниками.

Раньше операторы банкера использовали для распространения трояна ботнет Necurs, однако, судя по всему, сейчас операторы малвари испытывают новую тактику. Исследователь пишет, что из-за изменения паттерна вредоносный спам снова обходит фильтры.

Еще одно изменение, тоже призванное обмануть фильтры, это использование защищенных паролем документов.

«Вредоносные RTF-файлы (документы Word) защищены паролем, который приводится прямо в письме. Это не дает автоматическим системам извлечь и просканировать содержимое вложения на предмет вредоносного кода, так как большинство из них неспособны обнаружить пароль и расшифровать документ», — пишет исследователь.

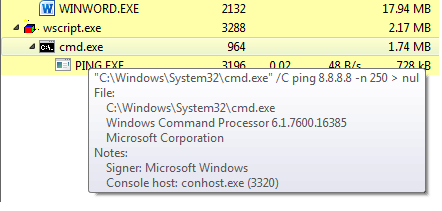
Но если автоматика не может заглянуть внутрь такого файла, это без труда может сделать пользователь: достаточно открыть файл с помощью приведенного в письме пароля. Как только жертва запустит такой RTF-файл, ее попросят разрешить работу макросов (для этого, как обычно, используется социальная инженерия). Если пользователь попался на удочку атакующих и включил макросы, вредоносный скрипт скачивает с управляющего сервера лоадер Dridex, который тоже отличается от предыдущих версий. Исследователь пишет, что перед началом работы лоадер запускает интерфейс командной строки и 250 раз пингует один из DNS-серверов Google. Судя по всему, таким образом авторы трояна реализовали отложенный старт работы малвари, потому что после Dridex запускается, независимо от результатов пингов, сообщает xakep.ru.


В заключении автор MalwareTech пишет, что в целом эта кампания не сильно отличается от обычных компаний Dridex, но, тем не менее, похоже, что в данном случае операторы трояна нацелились на более защищенные цели. Похоже, что эта версия Dridex ориентирована на заражение корпоративных систем, которые защищены не в пример лучше обычных пользователей.

Подпишитесь на новости

В VK Business Analytics добавили ИИ для поиска сбоев в бизнес-процессах

Заказ опоздал, отделы кивают друг на друга, а крайний снова аналитик. VK Tech обновил VK Business Analytics: новые инструменты помогают находить причины проблем на стыке процессов, автоматически размечать рабочие операции и готовить задания для автоматизации.

О возможностях компания рассказала в своём блоге. Обновление затронуло Process Mining, Task Mining и ИИ-ассистента, который отвечает на вопросы с учётом того, как компания работает на самом деле.

В Process Mining появился мультипроцессный граф — общая схема связанных процессов на основе данных корпоративных систем. Например, он помогает выяснить, почему сорвался срок заказа: проблема могла возникнуть при согласовании документов, хотя заметили её уже на этапе исполнения.

В Task Mining ИИ взял на себя разметку операций. Алгоритм находит повторяющиеся цепочки действий на рабочих компьютерах, а языковая модель присваивает им понятные названия с учётом специфики бизнеса. Анализ ведётся без привязки к конкретным сотрудникам. На выходе — список направлений для оптимизации и технические задания для автоматизации.

ИИ-ассистент использует контекстную модель, собранную из данных обоих модулей. Она учитывает даже обходные шаги, которых нет в регламентах. Аналитик задаёт вопрос обычным языком, а получает текст, график, карту процесса или дашборд.

По замыслу разработчиков, ручного разбора станет меньше.

RSS: Новости на портале Anti-Malware.ru