



Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Сильнейшие в истории атаки начались 16 сентября 2016 и продолжаются до сих пор - неизвестные злоумышленники пытаются парализовать работоспособность провайдеров защиты.

У специалистов есть основания полагать, что наблюдаемые потоки паразитного трафика феноменального объема являются частью массированной атаки, которой подвергся сайт журналиста Брайана Кребса, раскрывшего деятельность крупнейшего сервиса по осуществлению заказных DDoS-атак - vDOS.

Одна из крупнейших европейских хостинговых компаний OVH также подверглась ряду DDoS-атак, общая мощность двух из них достигала рекордных 1 Тб/с. По данным СМИ, атака была осуществлена с помощью ботнета, состоящего из 145 607 видеорегистраторов, способных обеспечить мощность 1,5 Тб/с, без техник усиления и отражения.

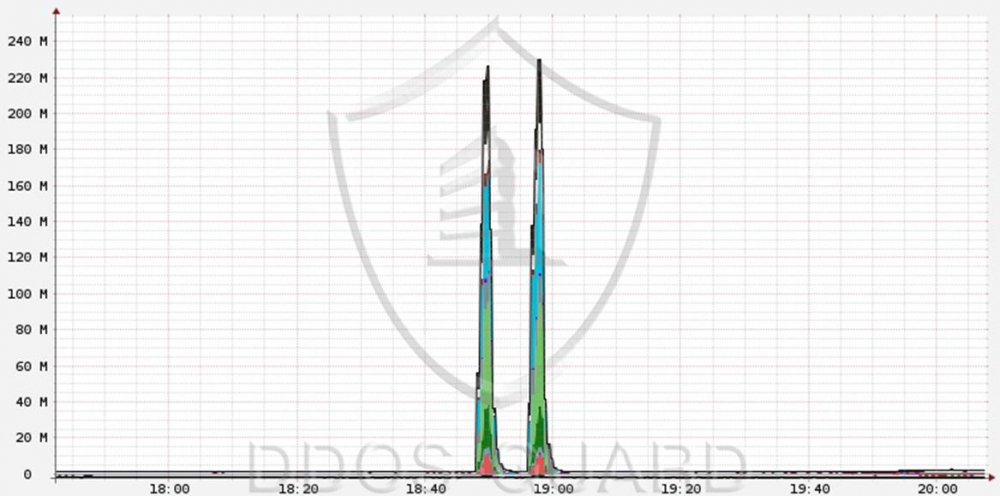
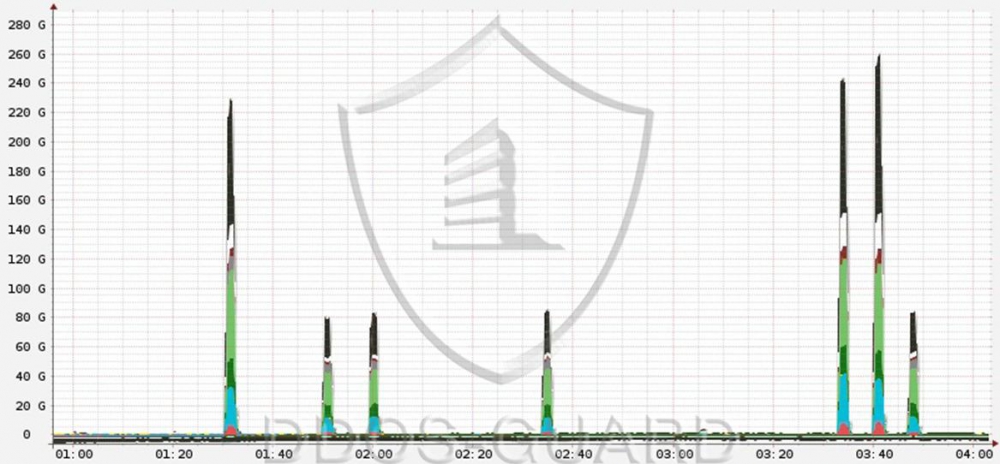
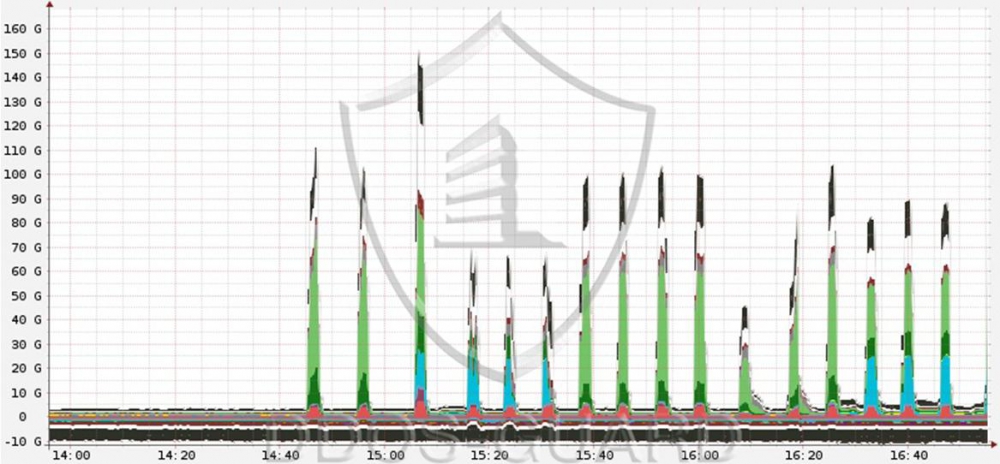
К такому же выводу пришли и специалисты DDoS-GUARD после обработки и анализа паразитного трафика: злоумышленники не использовали средств ампфликации, при этом генерируя потоки данных на несколько протоколов сразу. Комбинация TCP SYN flood и TCP Ack flood , UDP flood, а так же генерация GRE flood  стала серьезным испытанием для сети фильтрации провайдера, но благодаря грамотной  оперативной работе инженеров NOC удалось минимизировать последствия для клиентов.


(На графиках G - Гбит/сек)


«Мощность и сложность атак планомерно растет, поэтому для таких случаев у нас всегда зарезервирована возможность для "горячего" увеличения каналов», - прокомментировал ситуацию Алексей Кузик, глава NOC в DDoS-GUARD – «Интернет вступает в новую реальность, где провайдеры защиты должны действовать на опережение».

Всего с 16 сентября по текущий момент было зафиксировано 14 ddos-атак мощностью более 200 MPPS. Судя по всему, это еще далеко не конец истории

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru