



Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Мощнейщая DDoS -атака в 1 Тб/с затронула российские ресурсы

Сильнейшие в истории атаки начались 16 сентября 2016 и продолжаются до сих пор - неизвестные злоумышленники пытаются парализовать работоспособность провайдеров защиты.

У специалистов есть основания полагать, что наблюдаемые потоки паразитного трафика феноменального объема являются частью массированной атаки, которой подвергся сайт журналиста Брайана Кребса, раскрывшего деятельность крупнейшего сервиса по осуществлению заказных DDoS-атак - vDOS.

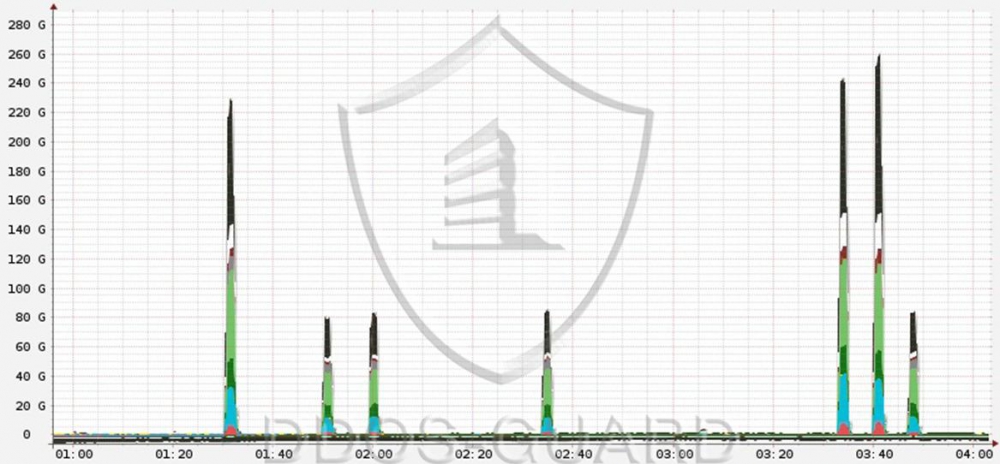
Одна из крупнейших европейских хостинговых компаний OVH также подверглась ряду DDoS-атак, общая мощность двух из них достигала рекордных 1 Тб/с. По данным СМИ, атака была осуществлена с помощью ботнета, состоящего из 145 607 видеорегистраторов, способных обеспечить мощность 1,5 Тб/с, без техник усиления и отражения.

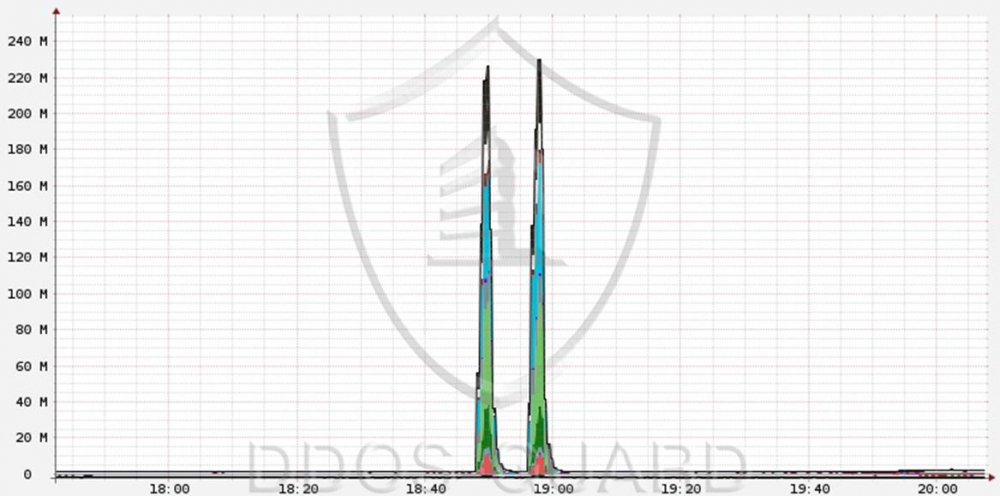
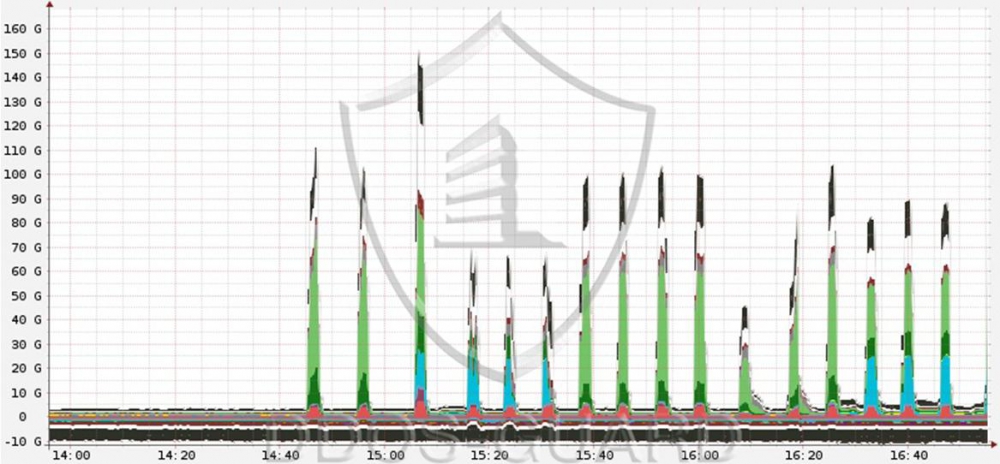
К такому же выводу пришли и специалисты DDoS-GUARD после обработки и анализа паразитного трафика: злоумышленники не использовали средств ампфликации, при этом генерируя потоки данных на несколько протоколов сразу. Комбинация TCP SYN flood и TCP Ack flood , UDP flood, а так же генерация GRE flood  стала серьезным испытанием для сети фильтрации провайдера, но благодаря грамотной  оперативной работе инженеров NOC удалось минимизировать последствия для клиентов.


(На графиках G - Гбит/сек)


«Мощность и сложность атак планомерно растет, поэтому для таких случаев у нас всегда зарезервирована возможность для "горячего" увеличения каналов», - прокомментировал ситуацию Алексей Кузик, глава NOC в DDoS-GUARD – «Интернет вступает в новую реальность, где провайдеры защиты должны действовать на опережение».

Всего с 16 сентября по текущий момент было зафиксировано 14 ddos-атак мощностью более 200 MPPS. Судя по всему, это еще далеко не конец истории

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru