



Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

В августе 2016 года хакеры из ранее неизвестной группы The Shadow Brokers опубликовали в открытом доступе набор инструментов и экплоитов, похищенных у хакерской группы Equation Group. Многие эксперты и исследователи связывают деятельность Equation Group с американским правительством и АНБ.

Например, «Лаборатория Касперского» еще в 2015 году сообщала, что данная группа ведет свою деятельность на протяжении почти двадцати лет (с 1996 года), и ее действия затронули тысячи, а возможно и десятки тысяч пользователей в более чем 30 странах мира.

После изучения дампа, опубликованного хакерами, специалисты Cisco пришли к выводу, что некоторые эксплоиты представляют угрозу для продуктов компании. Причем впоследствии выяснилось, что проблему недооценили. Так, изначально эксперты решили, что эксплоит BENIGNCERTAIN предназначен для атак на брандмауэры PIX, поддержка для которых была прекращена еще в 2009 году, пишет xakep.ru.

Представители Cisco писали, что эксплоит неопасен для PIX версии 7.0 и выше, и не обнаружили в продуктах компании никаких уязвимостей, связанных с данным инструментом. Затем стало ясно, что BENIGNCERTAIN эксплуатирует уязвимость CVE-2016-6415 и также опасен для IOS (4.3.x, 5.0.x, 5.1.x и 5.2.x; версии 5.3.0 и выше вне опасности), IOS XE (все версии) и IOS XR (все версии). При этом представители компании сообщили, что уже были зафиксированы попытки использования BENIGNCERTAIN в деле, то есть хакеры уже взяли инструмент на вооружение.

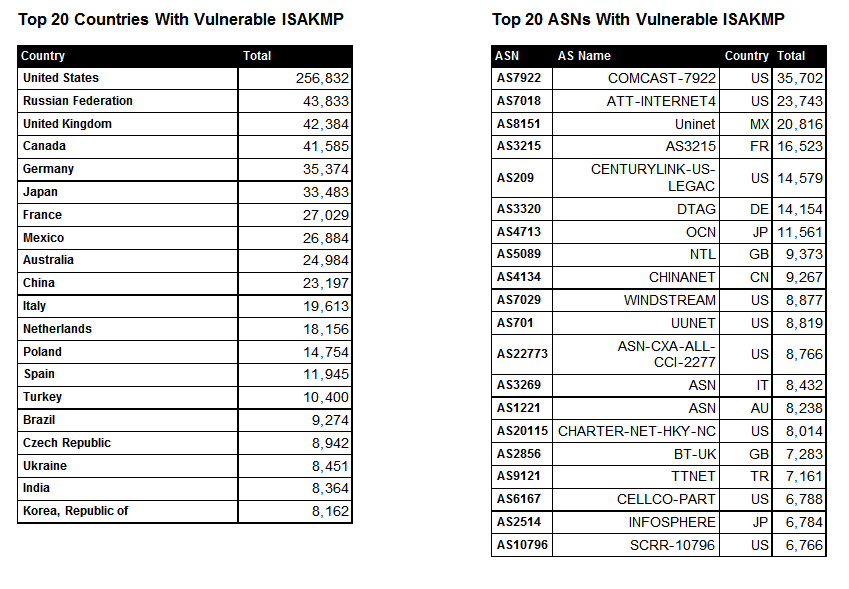
Чтобы определить масштаб проблемы, специалисты Shadowserver Foundation и инженеры Cisco провели сканирование, призванное выявить все уязвимые устройства Cisco. Специалисты пишут, что проверяли маршрутизируемые адреса IPv4, отправляя на них специальные пакеты ISAKMP, размером 64 байта. Сканирование выявило, что по состоянию на 25 сентября 2016 года в онлайне находились 850 803 уязвимых устройства. Более 257 000 из них расположены в США, а почти 44 000 на территории России.


Данные на 26 сентября 2016 года

Проблема осложняется тем, что патча для CVE-2016-6415 пока нет. Кроме того, временных способов защиты от проблемы тоже не существует. Разработчики Cisco пообещали представить исправление как можно скорее.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru