



Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

Более 850 000 устройств Cisco уязвимы перед эксплоитом BENINGCERTAIN

В августе 2016 года хакеры из ранее неизвестной группы The Shadow Brokers опубликовали в открытом доступе набор инструментов и экплоитов, похищенных у хакерской группы Equation Group. Многие эксперты и исследователи связывают деятельность Equation Group с американским правительством и АНБ.

Например, «Лаборатория Касперского» еще в 2015 году сообщала, что данная группа ведет свою деятельность на протяжении почти двадцати лет (с 1996 года), и ее действия затронули тысячи, а возможно и десятки тысяч пользователей в более чем 30 странах мира.

После изучения дампа, опубликованного хакерами, специалисты Cisco пришли к выводу, что некоторые эксплоиты представляют угрозу для продуктов компании. Причем впоследствии выяснилось, что проблему недооценили. Так, изначально эксперты решили, что эксплоит BENIGNCERTAIN предназначен для атак на брандмауэры PIX, поддержка для которых была прекращена еще в 2009 году, пишет xakep.ru.

Представители Cisco писали, что эксплоит неопасен для PIX версии 7.0 и выше, и не обнаружили в продуктах компании никаких уязвимостей, связанных с данным инструментом. Затем стало ясно, что BENIGNCERTAIN эксплуатирует уязвимость CVE-2016-6415 и также опасен для IOS (4.3.x, 5.0.x, 5.1.x и 5.2.x; версии 5.3.0 и выше вне опасности), IOS XE (все версии) и IOS XR (все версии). При этом представители компании сообщили, что уже были зафиксированы попытки использования BENIGNCERTAIN в деле, то есть хакеры уже взяли инструмент на вооружение.

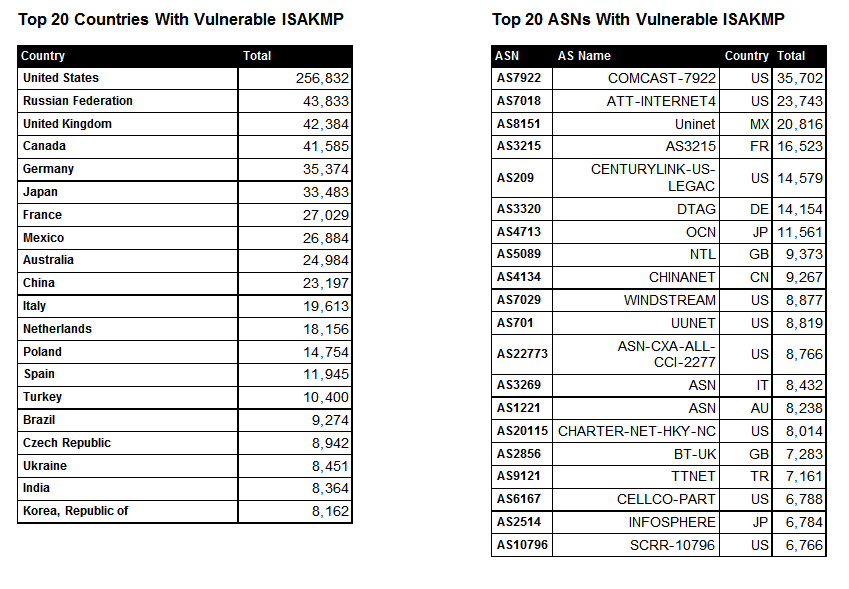
Чтобы определить масштаб проблемы, специалисты Shadowserver Foundation и инженеры Cisco провели сканирование, призванное выявить все уязвимые устройства Cisco. Специалисты пишут, что проверяли маршрутизируемые адреса IPv4, отправляя на них специальные пакеты ISAKMP, размером 64 байта. Сканирование выявило, что по состоянию на 25 сентября 2016 года в онлайне находились 850 803 уязвимых устройства. Более 257 000 из них расположены в США, а почти 44 000 на территории России.


Данные на 26 сентября 2016 года

Проблема осложняется тем, что патча для CVE-2016-6415 пока нет. Кроме того, временных способов защиты от проблемы тоже не существует. Разработчики Cisco пообещали представить исправление как можно скорее.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru