


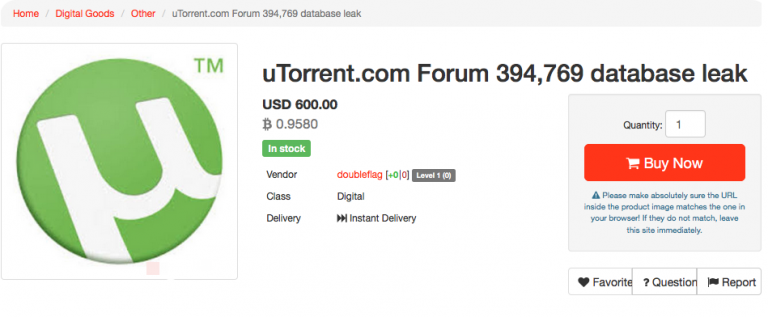

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

В июне команда uTorrent опубликовала предупреждение безопасности, советуя пользователям своего форума изменить свои пароли после сбоя базы данных. Дальнейшая информация с момента предупреждения не поступала и об этом сбое все забыли.

По состоянию на начало сентября стало известно, что проблема вернулась. Почти 400 тысяч аккаунтов uTorrent стали доступны для покупки на рынке TheRealDeal.

База данных продается пользователем под именем “doubleflag” за 600$. Содержимое представляет собой адреса электронной почты и пароли 394,769 пользователей uTorrent. «Из 394,769 аккаунтов пароли некоторых зашифрованы с помощью алгоритма SHA-1, а некоторые с помощью слабых хэшэй MD5» - говорится в сообщении HackRead.

TorrentFreak отмечает, что doubleflag утверждает, что данные были получены в январе 2016 г. А предупреждение от uTorrent было опубликовано почти шесть месяцев спустя. Haveibeenpwned.com также утвеждает, что данные просочились в январе. А uTorrent намекнула, что данные пользователей были украдены в июне.

Важное объявление безопасности от uTorrent:

6 июня 2016 года, BitTorrent стало известно о проблеме безопасности с нашими форумами.

Уязвимость позволила злоумышленникам получить доступ к некоторой информации, касающейся аккаунтов наших пользователей.

В результате атаки, злоумышленники смогли загрузить список пользователей с их данными. Мы расследуем инцидент, чтобы узнать, какая еще информация была похищена. В качестве меры предосторожности, мы рекомендуем нашим пользователям сменить свои пароли, так как считаем их скомпрометированными. Если вы пользуетесь на других сайтах тем же паролем, настоятельно советуем изменить и его и там.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru