



Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

Почти 400 000 аккаунтов uTorrent выставлены на продажу на TheRealDeal

В июне команда uTorrent опубликовала предупреждение безопасности, советуя пользователям своего форума изменить свои пароли после сбоя базы данных. Дальнейшая информация с момента предупреждения не поступала и об этом сбое все забыли.

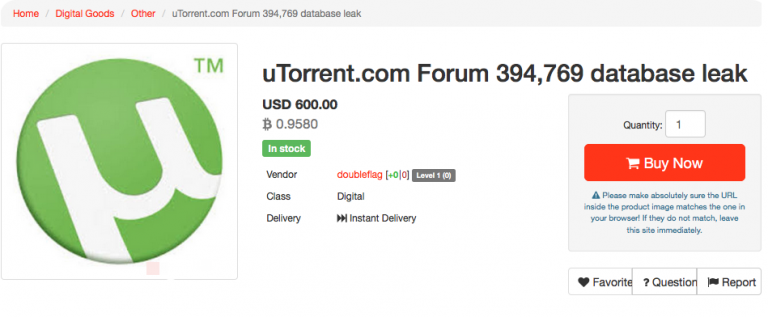
По состоянию на начало сентября стало известно, что проблема вернулась. Почти 400 тысяч аккаунтов uTorrent стали доступны для покупки на рынке TheRealDeal.

База данных продается пользователем под именем “doubleflag” за 600$. Содержимое представляет собой адреса электронной почты и пароли 394,769 пользователей uTorrent. «Из 394,769 аккаунтов пароли некоторых зашифрованы с помощью алгоритма SHA-1, а некоторые с помощью слабых хэшэй MD5» - говорится в сообщении HackRead.

TorrentFreak отмечает, что doubleflag утверждает, что данные были получены в январе 2016 г. А предупреждение от uTorrent было опубликовано почти шесть месяцев спустя. Haveibeenpwned.com также утвеждает, что данные просочились в январе. А uTorrent намекнула, что данные пользователей были украдены в июне.

Важное объявление безопасности от uTorrent:

6 июня 2016 года, BitTorrent стало известно о проблеме безопасности с нашими форумами.

Уязвимость позволила злоумышленникам получить доступ к некоторой информации, касающейся аккаунтов наших пользователей.

В результате атаки, злоумышленники смогли загрузить список пользователей с их данными. Мы расследуем инцидент, чтобы узнать, какая еще информация была похищена. В качестве меры предосторожности, мы рекомендуем нашим пользователям сменить свои пароли, так как считаем их скомпрометированными. Если вы пользуетесь на других сайтах тем же паролем, настоятельно советуем изменить и его и там.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru