



Специалисты исследовали Linux-троянец, написанный на Rust

Специалисты исследовали Linux-троянец, написанный на Rust

Специалисты исследовали Linux-троянец, написанный на Rust

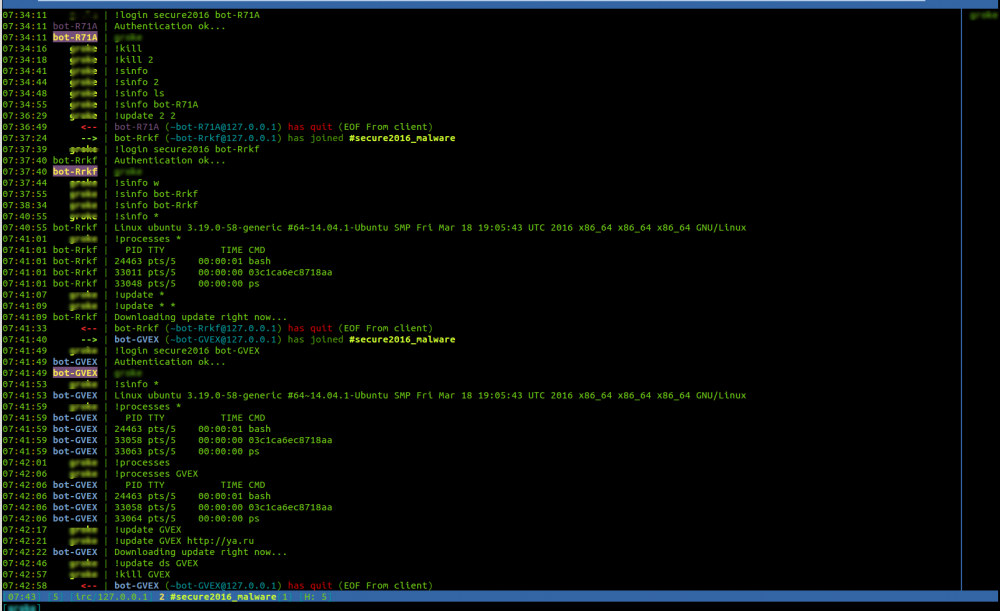
Вирусные аналитики компании «Доктор Веб» исследовали нового Linux-троянца, получившего наименование Linux.BackDoor.Irc.16. Его особенность заключается в том, что он написан на языке Rust, — раньше аналитики не встречали троянцев, созданных с использованием этой технологии.

Linux.BackDoor.Irc.16 представляет собой бэкдор — эта вредоносная программа выполняет поступающие от злоумышленников команды. Для их получения троянец использует протокол обмена текстовыми сообщениями IRC (Internet Relay Chat). Подключаясь к заданному в его конфигурации публичному чат-каналу, Linux.BackDoor.Irc.16 ожидает управляющих сообщений.


Троянец способен выполнять лишь четыре команды — присоединиться к указанному чат-каналу, отправить киберпреступникам информацию об инфицированном компьютере, передать данные о запущенных в системе приложениях или удалить самого себя с зараженной машины.

Linux.BackDoor.Irc.16 отличает от других IRC-ботов то, что этот троянец написан на языке Rust. Rust — язык программирования, спонсируемый организацией Mozilla Research, первая стабильная версия которого появилась совсем недавно, в 2015 году. Троянец является кроссплатформенным: чтобы запустить его на Windows, вирусописателям нужно просто перекомпилировать эту вредоносную программу. Вирусные аналитики «Доктор Веб» предполагают, чтоLinux.BackDoor.Irc.16 представляет собой созданный кем-то прототип (Proof of Concept), поскольку он не содержит каких-либо механизмов самораспространения, а на IRC-канале, с помощью которого троянец получает команды, в настоящее время отсутствует активность.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru