



Создан кейлоггер, перехватывающий нажатия клавиш через Wi-Fi

Создан кейлоггер, перехватывающий нажатия клавиш через Wi-Fi

Создан кейлоггер, перехватывающий нажатия клавиш через Wi-Fi

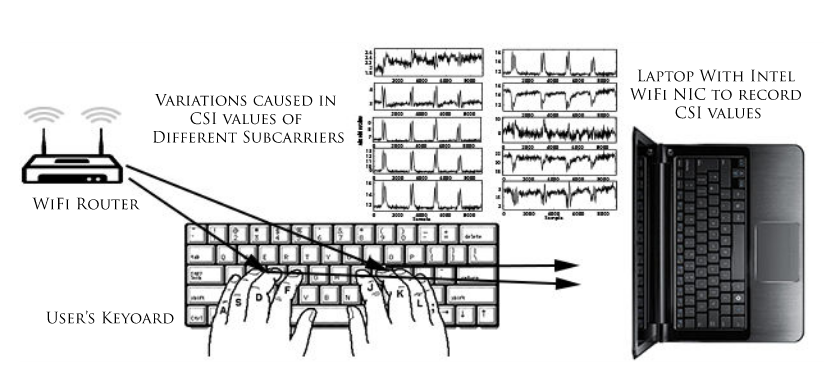
Сводная группа исследователей из университета штата Мичиган и Нанкинского университета в Китае представила доклад, в котором описан новый способ перехвата данных на расстоянии. Исследователи утверждают, что в помещении с минимальными искажениями сигнала можно перехватывать информации о нажатии клавиш посредством сигнала обычного Wi-Fi-роутера.

Ранее ученые уже предлагали использовать сигналы Wi-Fi для обнаружения людей, находящихся в соседних помещениях, а также для отслеживания их передвижений. Некоторые исследователи зашли еще дальше и продемонстрировали, что Wi-Fi может помочь различать конкретные жесты.

Свой эксперимент исследователи из университетов Мичигана и Нанкина назвали WiKey. В ходе опытов они использовались только стандартные устройства, купленные в магазинах, и никакого кастомного железа. В частности, в экспериментах участвовали роутер TP-Link TL-WR1043ND ноутбук Lenovo X200.

Чтобы перехватить информацию о нажатиях клавиш, исследователи задействовали возможности MIMO (Multiple-Input and Multiple-Output). Данный метод позволяет каждой из антенн устройства передавать несколько сигналов Wi-Fi на одном канале. Эти сигналы исполняют роль сканера: проходя по помещению, они создают своего рода карту окружающей обстановки. Именно поэтому WiKey можно применять только в помещениях, где нет большого скопления людей и движущихся объектов, пишет xakep.ru.

Когда человек печатает что-либо на клавиатуре ноутбука, WiKey замечает незначительные искажения Wi-Fi сигнала, спровоцированные движениями его рук, пальцев и самих клавиш.

«При нажатии на определенную клавишу кисть и пальцы пользователя движутся в уникальном порядке и направлении, что создает уникальный паттерн во временном ряде Channel State Information (CSI), который мы называем формой колебаний CSI», — объясняют исследователи.

Группа утверждает, что если научить специальный алгоритм распознавать, какая именно клавиша была нажата пользователем, можно последовательно восстановить весь текст, который тот набирал на клавиатуре.


wifi signals


Исследователи приводят статистку проведенных ими опытов. В помещении, где нет лишних движущихся объектов, а пользователь печатает достаточно медленно, система сумела распознать нажатия с точность 97,5%. Однако лабораторные условия не всегда совпадают с реальностью. Так, в реальном мире, если в помещении присутствуют искажения сигнала, а пользователь печатает быстро, точность системы составляет 77,43% (если системе выделили 30 образцов для тренировки) и 93,47% (если системе выделили 80 образцов).

Если использовать WiKey в полевых условиях, потенциальному злоумышленнику сначала придется потратить время и натренировать систему. Хотя точность у WiKey не стопроцентная, во многих случаях атакующие будут рады узнать хотя бы 3/4 пароля жертвы, ведь это значительно облегчит им последующий взлом. Впрочем, атаку можно испортить, просто посадив рядом двух-трех людей: если все они будут печатать одновременно, WiKey не справится со своей задачей.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru