



Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

Twitter командует зомби-сетью из Android-гаджетов

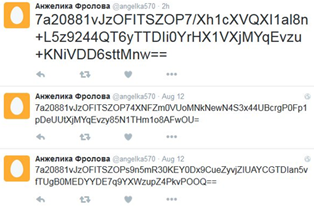
Вирусная лаборатория ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS.

После запуска Twitoor незаметно для пользователя проверяет заданные Twitter-аккаунты на предмет команд мошенников. В зависимости от полученных инструкций, малварь скачивает банковские трояны или переходит на другие аккаунты.


Анжелика Фролова велит своей зомби-сети скачивать трояны


Как считает Лукаш Стефанко, вирусный аналитик ESET, в любой момент Twitoor может начать распространение другой малвари, например мобильного шифратора.

«Twitter впервые использовали для управления ботнетом на Windows в 2009 году. Аналог на Android был обнаружен только сейчас. В будущем, возможно, плохие парни воспользуются статусами на Facebook, поработают в Linkedin или других соцсетях», – предполагает Стефанко.

По словам Стефанко, обнаружить и блокировать Twitoorсложно, поскольку малварь действует через соцсети вместо «традиционной» связи через командный сервер. Кроме того, владельцы зомби-сети застраховали себя от блокировки мошеннических аккаунтов.

ESET обнаружила вредоносное приложение Twitoor, которое управляет Android-гаджетами через Twitter. Вредоносная программа распространяется через мобильный спам. Она маскируется под проигрыватель порно или приложение для отправки MMS." />
Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru