Специалисты RSA Security рассказали, как именно хактивисты Anonymous атаковали сайты, связанные с Олимпиадой 2016 в Рио-де-Жанейро. Исследователи сообщают, что в ходе данной операции был создан специальный инструмент для Windows, который представляет собой сплав VB, .NET и Python скриптов.
Об операции # OpOlympicHacking хактивисты Anonymous объявили за несколько месяцев до начала Олимпийских игр. Равно как и проходившая в 2014 году операция #OpWorldCup, серия этих атак имела под собой социальную подоплеку и выражала протест, связанный с тем, что Бразилия принимает на своей территории данное мероприятие. Ниже приведен отрывок из официального манифеста Anonymous.
«Привет, Рио-де-Жанейро. Мы знаем, что многие из вас уже осознали, сколько вреда могут принести и приносят в город Олимпийские игры. СМИ продают иллюзию того, что весь город празднует и радуется визиту туристов со всего света, многие из которых были привлечены лишь низкими ценами на проституцию и наркотики. Эта фальшивая радость скрывает за собой кровопролитие на окраинах города; в основном от бесконечных полицейских рейдов и военных, которые прикрываются отговорками о вымышленной войне, страдают фавелы. <…> И все же, похоже, что после стольких слов и стольких манифестаций протеста на улицах (которые, как обычно, подавлялись посредством сдерживания, если не грубой силы) правительство продолжает игнорировать голоса собственного народа. А значит, мы продолжим свои операции по разоблачению различных действий тех лиц, которые представляют государство и, следовательно, являются врагами собственного народа».
Атаки координировались бразильским подразделением Anonymous через Twitter, Facebook, Youtube и IRC-каналы, что является совершенно стандартным почерком хактивистов. Однако специалисты RSA выявили, что на этот раз Anonymous решили облегчить жизнь всем участникам акции и создали инструмент под названием opolympddos,
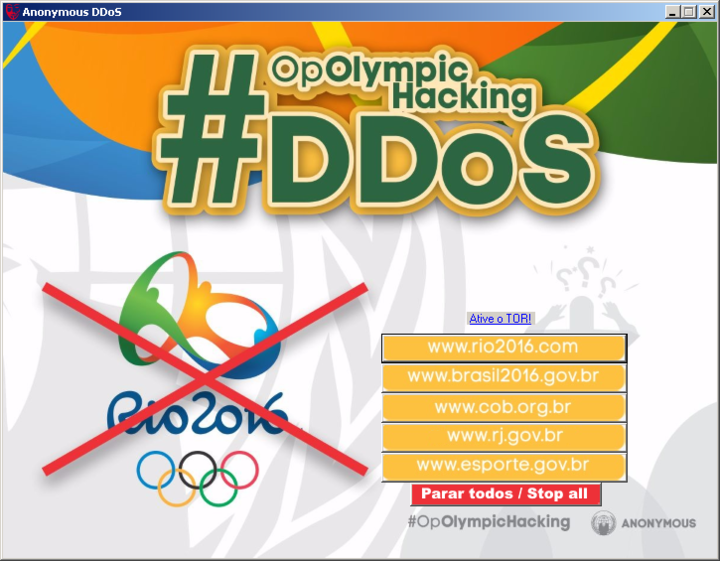
Ссылки на скачивание opolympddos распространялись по официальным каналам связи хактивистов, и инструмент представляет собой обычный исполняемый файл для Windows. Исследователи пишут, что он сочетает в себе VB, .NET и Python скрипты и требует для работы установки Tor (очевидно, чтобы скрыть реальные IP-адреса участников атаки).
Скриншот выше демонстрирует простейший интерфейс opolympddos: пять кнопок, нажатие на каждую из которых инициирует оправку рендомных HTTP-запросов на указанный адрес, и шестая кнопка для прекращения атаки.
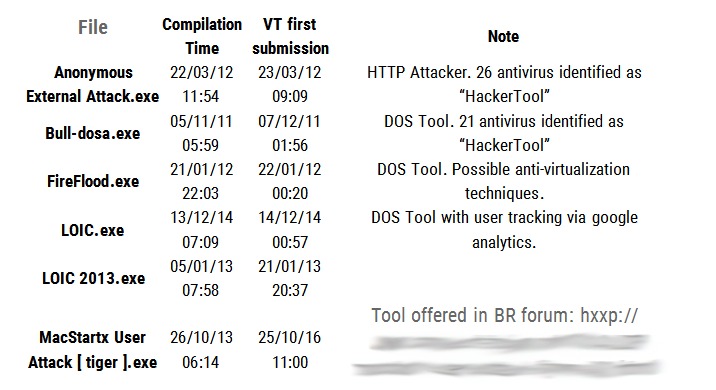
Помимо этого инструмента для широких масс, которым нет нужды разбираться в технологических тонкостях, специалисты RSA зафиксировали применение в ходе #OpOlympicHacking и других решений, список которых можно увидеть ниже.
Anonymous утверждают, что в ходе данной операции им удалось не только успешно осуществить DDoS-атаки, но также взломать ряд организаций и похитить данные о людях, которые связаны с организацией Олимпийских игр в Рио.
На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.
Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.
По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.
На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.
Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.