



Anonymous написали собственный инструмент для DDoS-операций

Anonymous написали собственный инструмент для DDoS-операций

Anonymous написали собственный инструмент для DDoS-операций

Специалисты RSA Security рассказали, как именно хактивисты Anonymous атаковали сайты, связанные с Олимпиадой 2016 в Рио-де-Жанейро. Исследователи сообщают, что в ходе данной операции был создан специальный инструмент для Windows, который представляет собой сплав VB, .NET и Python скриптов.

Об операции # OpOlympicHacking хактивисты Anonymous объявили за несколько месяцев до начала Олимпийских игр. Равно как и проходившая в 2014 году операция #OpWorldCup, серия этих атак имела под собой социальную подоплеку и выражала протест, связанный с тем, что Бразилия принимает на своей территории данное мероприятие. Ниже приведен отрывок из официального манифеста Anonymous.

«Привет, Рио-де-Жанейро. Мы знаем, что многие из вас уже осознали, сколько вреда могут принести и приносят в город Олимпийские игры. СМИ продают иллюзию того, что весь город празднует и радуется визиту туристов со всего света, многие из которых были привлечены лишь низкими ценами на проституцию и наркотики. Эта фальшивая радость скрывает за собой кровопролитие на окраинах города; в основном от бесконечных полицейских рейдов и военных, которые прикрываются отговорками о вымышленной войне, страдают фавелы. <…> И все же, похоже, что после стольких слов и стольких манифестаций протеста на улицах (которые, как обычно, подавлялись посредством сдерживания, если не грубой силы) правительство продолжает игнорировать голоса собственного народа. А значит, мы продолжим свои операции по разоблачению различных действий тех лиц, которые представляют государство и, следовательно, являются врагами собственного народа».

Атаки координировались бразильским подразделением Anonymous через Twitter, Facebook, Youtube и IRC-каналы, что является совершенно стандартным почерком хактивистов. Однако специалисты RSA выявили, что на этот раз Anonymous решили облегчить жизнь всем участникам акции и создали инструмент под названием opolympddos, пишет xakep.ru.

Ссылки на скачивание opolympddos распространялись по официальным каналам связи хактивистов, и инструмент представляет собой обычный исполняемый файл для Windows. Исследователи пишут, что он сочетает в себе VB, .NET и Python скрипты и требует для работы установки Tor (очевидно, чтобы скрыть реальные IP-адреса участников атаки).


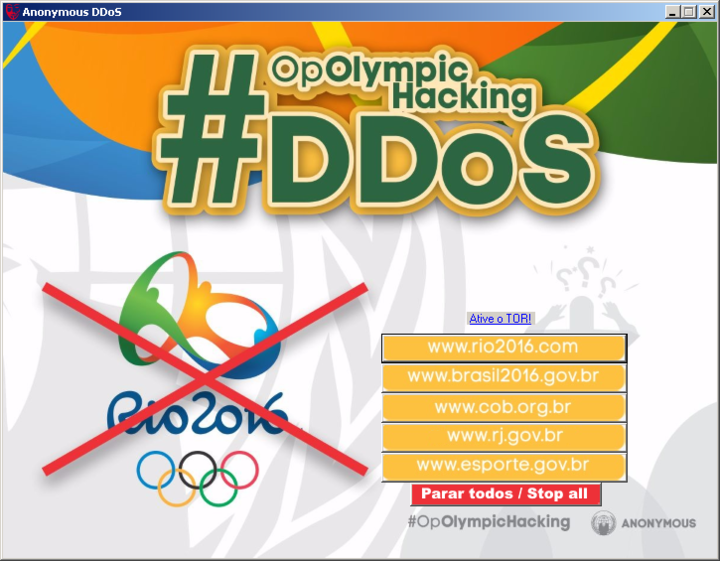
Скриншот выше демонстрирует простейший интерфейс opolympddos: пять кнопок, нажатие на каждую из которых инициирует оправку рендомных HTTP-запросов на указанный адрес, и шестая кнопка для прекращения атаки.

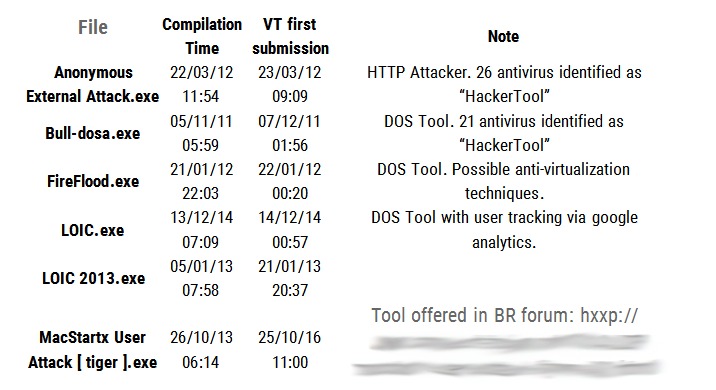
Помимо этого инструмента для широких масс, которым нет нужды разбираться в технологических тонкостях, специалисты RSA зафиксировали применение в ходе #OpOlympicHacking и других решений, список которых можно увидеть ниже.


Anonymous утверждают, что в ходе данной операции им удалось не только успешно осуществить DDoS-атаки, но также взломать ряд организаций и похитить данные о людях, которые связаны с организацией Олимпийских игр в Рио.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru