



Anonymous написали собственный инструмент для DDoS-операций

Anonymous написали собственный инструмент для DDoS-операций

Anonymous написали собственный инструмент для DDoS-операций

Специалисты RSA Security рассказали, как именно хактивисты Anonymous атаковали сайты, связанные с Олимпиадой 2016 в Рио-де-Жанейро. Исследователи сообщают, что в ходе данной операции был создан специальный инструмент для Windows, который представляет собой сплав VB, .NET и Python скриптов.

Об операции # OpOlympicHacking хактивисты Anonymous объявили за несколько месяцев до начала Олимпийских игр. Равно как и проходившая в 2014 году операция #OpWorldCup, серия этих атак имела под собой социальную подоплеку и выражала протест, связанный с тем, что Бразилия принимает на своей территории данное мероприятие. Ниже приведен отрывок из официального манифеста Anonymous.

«Привет, Рио-де-Жанейро. Мы знаем, что многие из вас уже осознали, сколько вреда могут принести и приносят в город Олимпийские игры. СМИ продают иллюзию того, что весь город празднует и радуется визиту туристов со всего света, многие из которых были привлечены лишь низкими ценами на проституцию и наркотики. Эта фальшивая радость скрывает за собой кровопролитие на окраинах города; в основном от бесконечных полицейских рейдов и военных, которые прикрываются отговорками о вымышленной войне, страдают фавелы. <…> И все же, похоже, что после стольких слов и стольких манифестаций протеста на улицах (которые, как обычно, подавлялись посредством сдерживания, если не грубой силы) правительство продолжает игнорировать голоса собственного народа. А значит, мы продолжим свои операции по разоблачению различных действий тех лиц, которые представляют государство и, следовательно, являются врагами собственного народа».

Атаки координировались бразильским подразделением Anonymous через Twitter, Facebook, Youtube и IRC-каналы, что является совершенно стандартным почерком хактивистов. Однако специалисты RSA выявили, что на этот раз Anonymous решили облегчить жизнь всем участникам акции и создали инструмент под названием opolympddos, пишет xakep.ru.

Ссылки на скачивание opolympddos распространялись по официальным каналам связи хактивистов, и инструмент представляет собой обычный исполняемый файл для Windows. Исследователи пишут, что он сочетает в себе VB, .NET и Python скрипты и требует для работы установки Tor (очевидно, чтобы скрыть реальные IP-адреса участников атаки).


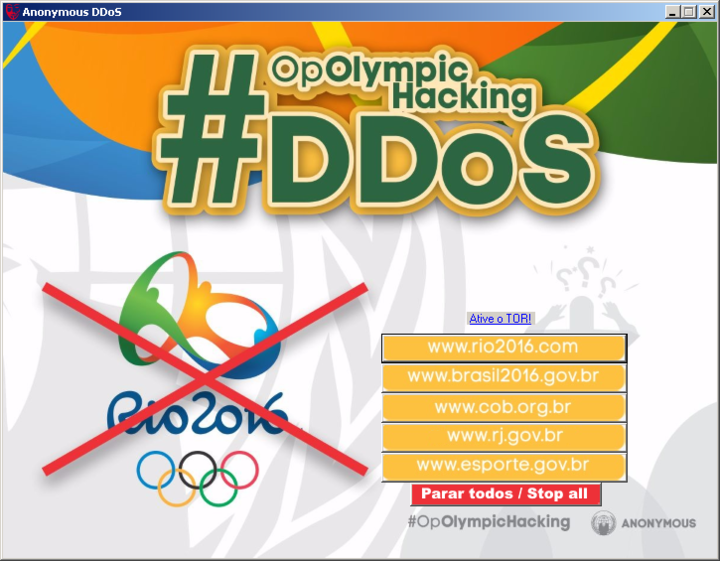
Скриншот выше демонстрирует простейший интерфейс opolympddos: пять кнопок, нажатие на каждую из которых инициирует оправку рендомных HTTP-запросов на указанный адрес, и шестая кнопка для прекращения атаки.

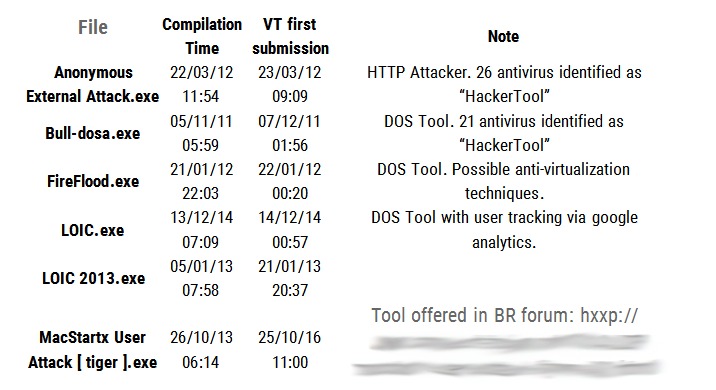
Помимо этого инструмента для широких масс, которым нет нужды разбираться в технологических тонкостях, специалисты RSA зафиксировали применение в ходе #OpOlympicHacking и других решений, список которых можно увидеть ниже.


Anonymous утверждают, что в ходе данной операции им удалось не только успешно осуществить DDoS-атаки, но также взломать ряд организаций и похитить данные о людях, которые связаны с организацией Олимпийских игр в Рио.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru