



Anonymous написали собственный инструмент для DDoS-операций

Anonymous написали собственный инструмент для DDoS-операций

Anonymous написали собственный инструмент для DDoS-операций

Специалисты RSA Security рассказали, как именно хактивисты Anonymous атаковали сайты, связанные с Олимпиадой 2016 в Рио-де-Жанейро. Исследователи сообщают, что в ходе данной операции был создан специальный инструмент для Windows, который представляет собой сплав VB, .NET и Python скриптов.

Об операции # OpOlympicHacking хактивисты Anonymous объявили за несколько месяцев до начала Олимпийских игр. Равно как и проходившая в 2014 году операция #OpWorldCup, серия этих атак имела под собой социальную подоплеку и выражала протест, связанный с тем, что Бразилия принимает на своей территории данное мероприятие. Ниже приведен отрывок из официального манифеста Anonymous.

«Привет, Рио-де-Жанейро. Мы знаем, что многие из вас уже осознали, сколько вреда могут принести и приносят в город Олимпийские игры. СМИ продают иллюзию того, что весь город празднует и радуется визиту туристов со всего света, многие из которых были привлечены лишь низкими ценами на проституцию и наркотики. Эта фальшивая радость скрывает за собой кровопролитие на окраинах города; в основном от бесконечных полицейских рейдов и военных, которые прикрываются отговорками о вымышленной войне, страдают фавелы. <…> И все же, похоже, что после стольких слов и стольких манифестаций протеста на улицах (которые, как обычно, подавлялись посредством сдерживания, если не грубой силы) правительство продолжает игнорировать голоса собственного народа. А значит, мы продолжим свои операции по разоблачению различных действий тех лиц, которые представляют государство и, следовательно, являются врагами собственного народа».

Атаки координировались бразильским подразделением Anonymous через Twitter, Facebook, Youtube и IRC-каналы, что является совершенно стандартным почерком хактивистов. Однако специалисты RSA выявили, что на этот раз Anonymous решили облегчить жизнь всем участникам акции и создали инструмент под названием opolympddos, пишет xakep.ru.

Ссылки на скачивание opolympddos распространялись по официальным каналам связи хактивистов, и инструмент представляет собой обычный исполняемый файл для Windows. Исследователи пишут, что он сочетает в себе VB, .NET и Python скрипты и требует для работы установки Tor (очевидно, чтобы скрыть реальные IP-адреса участников атаки).


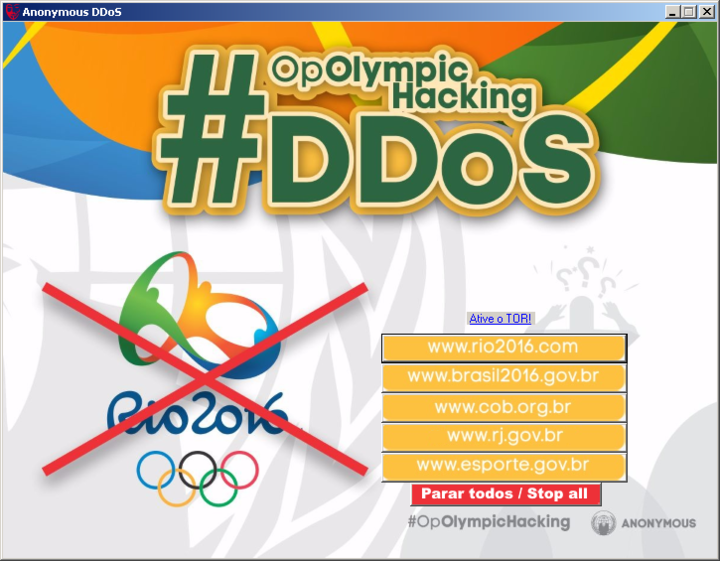
Скриншот выше демонстрирует простейший интерфейс opolympddos: пять кнопок, нажатие на каждую из которых инициирует оправку рендомных HTTP-запросов на указанный адрес, и шестая кнопка для прекращения атаки.

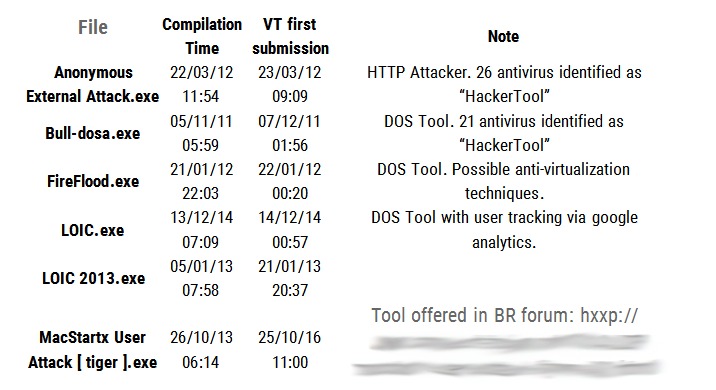
Помимо этого инструмента для широких масс, которым нет нужды разбираться в технологических тонкостях, специалисты RSA зафиксировали применение в ходе #OpOlympicHacking и других решений, список которых можно увидеть ниже.


Anonymous утверждают, что в ходе данной операции им удалось не только успешно осуществить DDoS-атаки, но также взломать ряд организаций и похитить данные о людях, которые связаны с организацией Олимпийских игр в Рио.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru