



Обнаружен Linux-троянец написанный на Go

Обнаружен Linux-троянец написанный на Go

Обнаружен Linux-троянец написанный на Go

Вирусные аналитики компании «Доктор Веб» обнаружили и исследовали нового троянца для операционных систем семейства Linux, способного запускать на зараженном компьютере программу для добычи криптовалют. Особенность этой вредоносной программы заключается в том, что она написана на разработанном корпорацией Google языке программирования Go.

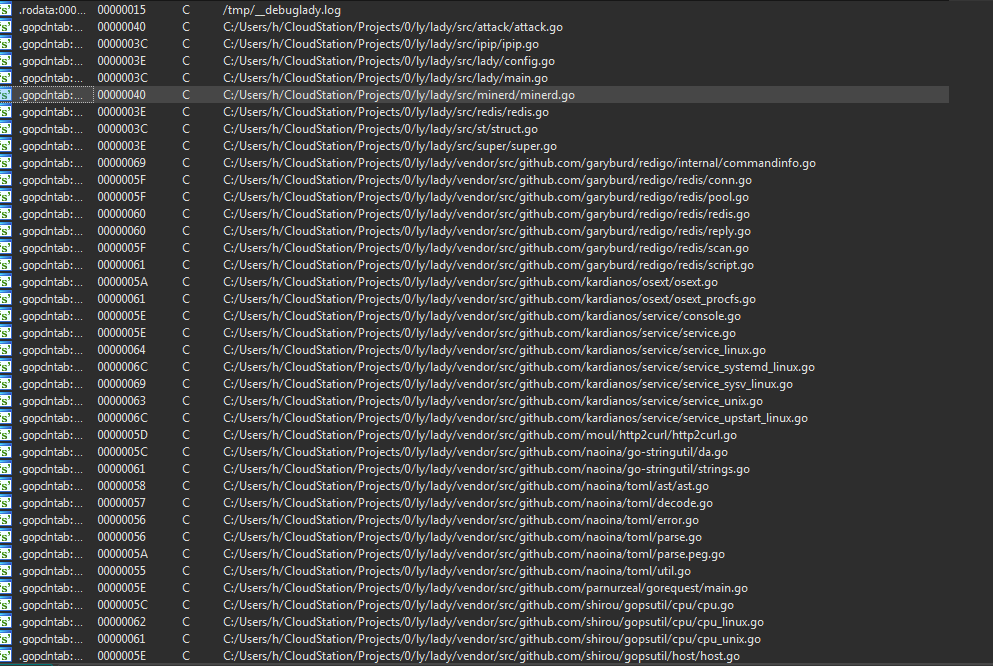
Троянец, получивший наименование Linux.Lady.1, способен выполнять ограниченный ряд функций: определять внешний IP-адрес инфицированной машины, атаковать другие компьютеры, скачивать и запускать на зараженной машине программу для добычи (майнинга) криптовалют. Linux.Lady.1 написан на разработанном корпорацией Google языке программирования Go. Опасные приложения, созданные с использованием этого языка, попадались вирусным аналитикам и ранее, но пока встречаются относительно нечасто. В своей архитектуре троянец использует множество библиотек, опубликованных на популярнейшем сервисе хранения и совместной разработки приложений GitHub.


screen #drweb


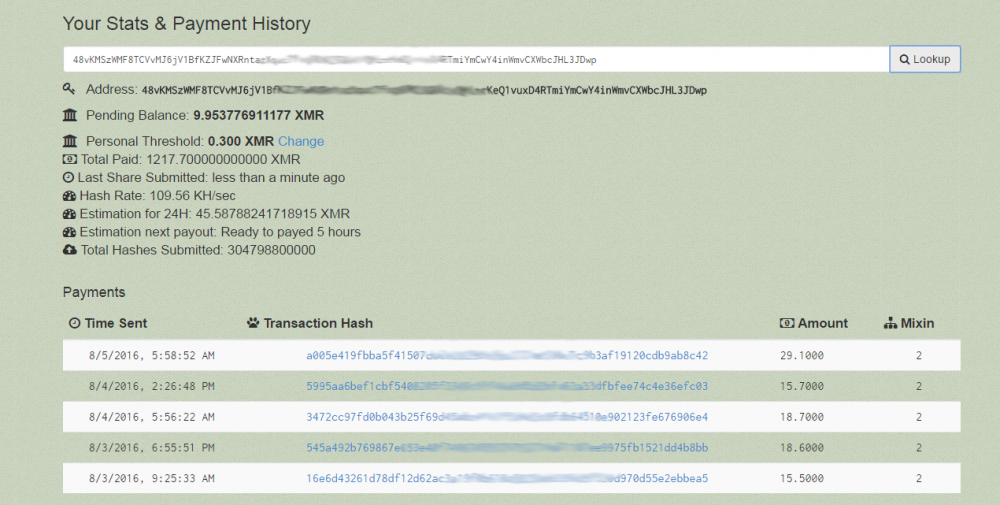
После запуска Linux.Lady.1 передает на управляющий сервер информацию об установленной на компьютере версии Linux и наименовании семейства ОС, к которой она принадлежит, данные о количестве процессоров, имени, числе запущенных процессов и иные сведения. В ответ троянец получает конфигурационный файл, с использованием которого скачивается и запускается программа-майнер, предназначенная для добычи криптовалют. Полученные таким образом деньги троянец зачисляет на принадлежащий злоумышленникам электронный кошелек, сообщает news.drweb.ru.


Linux.Lady.1 умеет определять внешний IP-адрес инфицированной машины с помощью специальных сайтов, ссылки на которые вредоносная программа получает в файле конфигурации, и атаковать другие компьютеры из этой сети. Троянец пытается подключиться к удаленным узлам через порт, используемый журналируемым хранилищем данных Redis (remote dictionary server) без пароля, в расчете на то, что системный администратор атакуемой машины неправильно настроил систему. Если соединение удалось установить, троянец записывает в планировщик задач cron удаленного компьютера скрипт-загрузчик, детектируемый Антивирусом Dr.Web под именем Linux.DownLoader.196, а тот, в свою очередь, скачивает и устанавливает на скомпрометированном узле копию Linux.Lady.1. Затем вредоносная программа добавляет в список авторизованных ключей ключ для подключения к атакуемой машине по протоколу SSH.

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru