



Обнаружен Linux-троянец написанный на Go

Обнаружен Linux-троянец написанный на Go

Обнаружен Linux-троянец написанный на Go

Вирусные аналитики компании «Доктор Веб» обнаружили и исследовали нового троянца для операционных систем семейства Linux, способного запускать на зараженном компьютере программу для добычи криптовалют. Особенность этой вредоносной программы заключается в том, что она написана на разработанном корпорацией Google языке программирования Go.

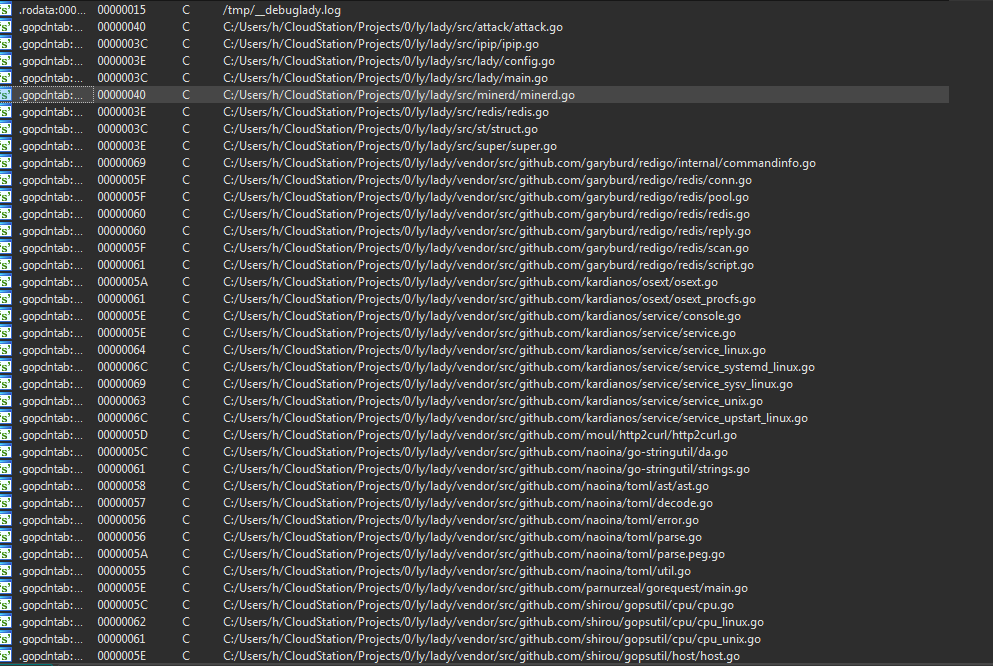
Троянец, получивший наименование Linux.Lady.1, способен выполнять ограниченный ряд функций: определять внешний IP-адрес инфицированной машины, атаковать другие компьютеры, скачивать и запускать на зараженной машине программу для добычи (майнинга) криптовалют. Linux.Lady.1 написан на разработанном корпорацией Google языке программирования Go. Опасные приложения, созданные с использованием этого языка, попадались вирусным аналитикам и ранее, но пока встречаются относительно нечасто. В своей архитектуре троянец использует множество библиотек, опубликованных на популярнейшем сервисе хранения и совместной разработки приложений GitHub.


screen #drweb


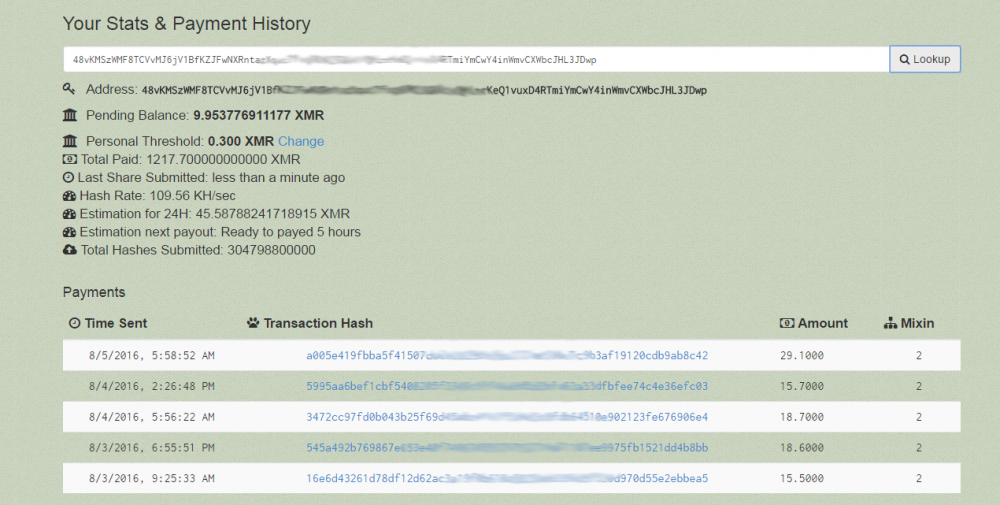
После запуска Linux.Lady.1 передает на управляющий сервер информацию об установленной на компьютере версии Linux и наименовании семейства ОС, к которой она принадлежит, данные о количестве процессоров, имени, числе запущенных процессов и иные сведения. В ответ троянец получает конфигурационный файл, с использованием которого скачивается и запускается программа-майнер, предназначенная для добычи криптовалют. Полученные таким образом деньги троянец зачисляет на принадлежащий злоумышленникам электронный кошелек, сообщает news.drweb.ru.


Linux.Lady.1 умеет определять внешний IP-адрес инфицированной машины с помощью специальных сайтов, ссылки на которые вредоносная программа получает в файле конфигурации, и атаковать другие компьютеры из этой сети. Троянец пытается подключиться к удаленным узлам через порт, используемый журналируемым хранилищем данных Redis (remote dictionary server) без пароля, в расчете на то, что системный администратор атакуемой машины неправильно настроил систему. Если соединение удалось установить, троянец записывает в планировщик задач cron удаленного компьютера скрипт-загрузчик, детектируемый Антивирусом Dr.Web под именем Linux.DownLoader.196, а тот, в свою очередь, скачивает и устанавливает на скомпрометированном узле копию Linux.Lady.1. Затем вредоносная программа добавляет в список авторизованных ключей ключ для подключения к атакуемой машине по протоколу SSH.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru