



ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

ЛК обнаружила новую угрозу для пользователей мобильных устройств

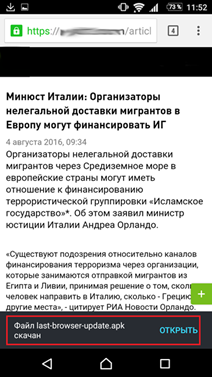
Эксперты «Лаборатории Касперского» обнаружили, что пользователи Android рискуют получить на свои устройства банковского троянца во время просмотра новостных сайтов. Угроза была выявлена сегодня, и она до сих пор актуальна. Зловред маскируется под обновления для браузера – вредоносное приложение называется last-browser-update.apk, однако защитные решения «Лаборатории Касперского» распознают в нем одного из представителей семейства троянцев Svpeng.    

Как выяснилось, банковский троянец попадает к ничего не подозревающим пользователям из-за особенностей рекламной сети Google AdSense, с помощью которой многие сайты (отнюдь не только новостные) показывают таргетированную рекламу. Зарегистрировать свое рекламное сообщение в этой сети может любой желающий, чем, по всей видимости, и воспользовались злоумышленники. В результате теперь при посещении страницы с этим «рекламным объявлением» пользователь загружает на свое устройство вредоносную программу. 


Загрузка вредоносного приложения при заходе на новостной сайт, использующий AdSense


«Банковские троянцы семейства Svpeng уже давно известны «Лаборатории Касперского». Они всячески скрывают свое присутствие в системе и даже пытаются мешать работе некоторых популярных в России защитных решений для мобильных устройств. Svpeng может красть информацию о банковских картах пользователя с помощью фишинговых окон, перехватывать, удалять и отправлять текстовые сообщения. Кроме того, зловред собирает внушительное количество данных с телефона пользователя – историю звонков, текстовых и мультимедийных сообщений, контакты и закладки браузера. Так что если вы не хотите ставить под удар сохранность подобной информации, используйте надежное защитное решение», – рассказывает Михаил Кузин, антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru