



Обнаружен троянец заражающий POS-терминалы

Обнаружен троянец заражающий POS-терминалы

Обнаружен троянец заражающий POS-терминалы

Злоумышленники традиционно проявляют интерес к POS-терминалам, предназначенным для оплаты товаров и услуг с помощью банковских карт. Специалистам по информационной безопасности известно множество троянцев, позволяющих киберпреступникам перехватывать обрабатываемые подобными устройствами данные. 

Одна из таких вредоносных программ, являющаяся модификацией другого известного POS-троянца, была недавно исследована вирусными аналитиками компании «Доктор Веб».

Троянец, добавленный в вирусные базы под именем Trojan.Kasidet.1, является модификацией вредоносной программы Trojan.MWZLesson, о которой компания «Доктор Веб» уже рассказывала в сентябре 2015 года в одной из своих публикаций. Помимо функций троянца для POS-терминалов Trojan.MWZLesson обладает возможностью перехватывать GET- и POST-запросы, отправляемые с зараженной машины браузерами Mozilla Firefox, Google Chrome, Internet Explorer и Maxthon, пишет drweb.ru.

Исследованный специалистами «Доктор Веб» образец Trojan.Kasidet.1 распространяется в виде ZIP-архива, внутри которого расположен файл с расширением .SCR, представляющий собой самораспаковывающийся SFX-RAR-архив. Этот файл извлекает и запускает на атакуемом компьютере саму вредоносную программу.

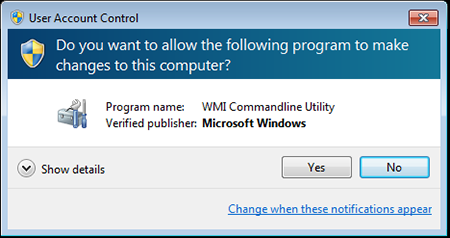
В первую очередь троянец проверяет наличие в инфицированной системе собственной копии, а также пытается обнаружить в своем окружении виртуальные машины, эмуляторы и отладчики. Если Trojan.Kasidet.1 найдет программу, которую сочтет для себя опасной, он завершит свою работу. Если таких программ нет, Trojan.Kasidet.1пытается запуститься на зараженном компьютере с правами администратора. При этом на экране демонстрируется предупреждение системы Контроля учетных записей пользователей (User Accounts Control, UAC), однако издателем запускаемого приложения wmic.exe является корпорация Microsoft, что должно усыпить бдительность потенциальной жертвы:


В свою очередь, утилита wmic.exe запускает исполняемый файл Trojan.Kasidet.1. Как и Trojan.MWZLesson, этот троянец умеет сканировать оперативную память инфицированного устройства на наличие в ней треков банковских карт, полученных с помощью POS-устройства, и передавать их на управляющий сервер. Кроме того, он может похищать пароли от почтовых программ Outlook, Foxmail или Thunderbird и внедряться в процессы браузеров Mozilla Firefox, Google Chrome, Microsoft Internet Explorer и Maxthon с целью перехвата GET- и POST-запросов. Также эта вредоносная программа по команде с управляющего сервера может скачать и запустить на зараженном ПК другое приложение или вредоносную библиотеку, найти на дисках и передать злоумышленникам заданный файл, либо сообщить им список работающих на компьютере процессов.

Ключевым отличием Trojan.Kasidet.1 от Trojan.MWZLesson является то, что адреса его управляющих серверов расположены в децентрализованной доменной зоне .bit (Namecoin) — системе альтернативных корневых DNS-серверов, основанной на технологии Bitcoin. К подобным сетевым ресурсам обычные веб-браузеры доступа не имеют, однако Trojan.Kasidet.1 использует собственный алгоритм получения IP-адресов командных серверов. Вредоносные программы, использующие в качестве управляющих серверов узлы в зоне .bit, известны как минимум с 2013 года, однако вирусописатели нечасто используют домены Namecoin в качестве адресов командных серверов.

Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru