



Вымогатель CTB-Faker использует защищенные паролем архивы

Вымогатель CTB-Faker использует защищенные паролем архивы

Вымогатель CTB-Faker использует защищенные паролем архивы

Аналитики Bleeping Computer и компании Check Point обнаружили малварь CTB-Faker, которая маскируется под более известное семейство шифровальщиков CTB-Locker. Это не первый подражатель обнаруженный специалистами, совсем недавно был найден вымогатель PowerWare, который старательно выдавал себя за другого вредоноса (Locky).

Как и в случае PowerWare, код CTB-Faker не отличается качеством, похоже авторы малвари вообще решили сэкономить время, так что вместо надежного алгоритма шифрования здесь используются обыкновенные архивы, защищенные паролями.

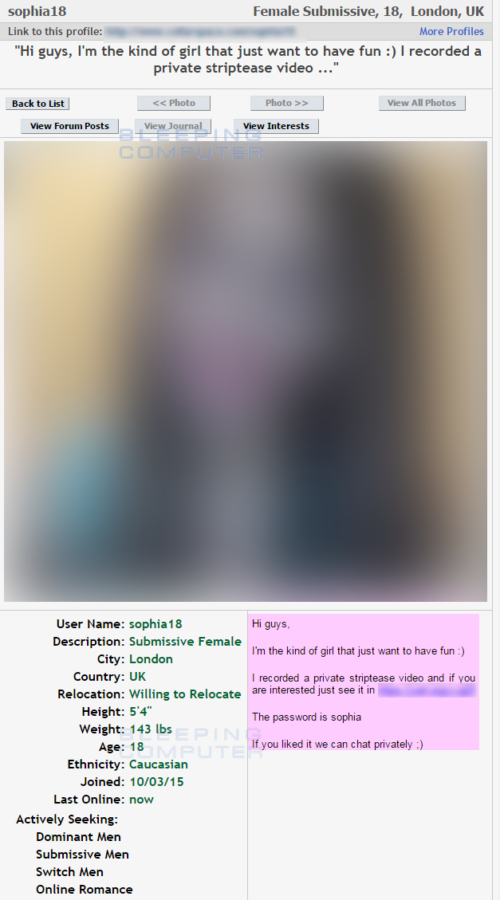
Специалисты пишут, что на сегодняшний день CTB-Faker распространяется преимущественно через сайты для взрослых, на которых посетителям предлагают заплатить за просмотр приватного танца. Здесь жертву обманом вынуждают скачать ZIP-архив, который содержит исполняемый файл малвари.


Распространение CTB-Faker


Как только пользователь «распакует архив», CTB-Faker начнет медленно и неумолимо перемещать файлы жертвы в защищенный паролем архив Users.zip, лежащий в корневом каталоге диска C. Для этих целей вредонос использует обычный WinRAR. Как только процесс перемещения данных завершен, вымогатель инициирует перезагрузку компьютера, а после перезапуска системы отображает сообщение с требованием выкупа. Это сообщение полностью копирует сообщение вымогателя CTB-Locker, то есть подражатель стремится походить на свой прототип по максимуму, также как и в случае с PowerWare и Locky. Очевидно идея злоумышленников заключается в том, что погуглив «CTB-Locker», пользователь испугается больше, узнав, что он пал жертвой распространенной и опасной угрозы, от которой нельзя спасти данные, пишет xakep.ru.

Специалисты Bleeping Computer  сумели установить, что такая тактика работает. На данный момент авторы CTB-Faker заработали уже порядка 577 биткоинов, то есть около $381 000. По приблизительным подсчетам экспертов, выкуп заплатили около 7200 пользователей.

Хотя в сообщении с требованием выкупа утверждается, что CTB-Faker использует в работе комбинацию алгоритмов SHA-512 и RSA-4096, на самом деле шифровальщик применяет стандартное шифрование AES-256, которое используется для создания архивов WinRAR.

Исследователи обнаружили, что ключ шифрования (WinRAR пароль) был жестко закодирован в исходном исполняемом файле, который пользователи скачивали с сайта для взрослых. То есть данные можно извлечь и без оплаты выкупа. Эксперт Bleeping Computer Лоренс Абрамс сообщил, что он готов помочь всем жертвам шифровальщика восстановить информацию, если у них на руках остался этот исходный файл.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru