Аналитики Bleeping Computer и компании Check Point обнаружили малварь CTB-Faker, которая маскируется под более известное семейство шифровальщиков CTB-Locker. Это не первый подражатель обнаруженный специалистами, совсем недавно был найден вымогатель PowerWare, который старательно выдавал себя за другого вредоноса (Locky).
Как и в случае PowerWare, код CTB-Faker не отличается качеством, похоже авторы малвари вообще решили сэкономить время, так что вместо надежного алгоритма шифрования здесь используются обыкновенные архивы, защищенные паролями.
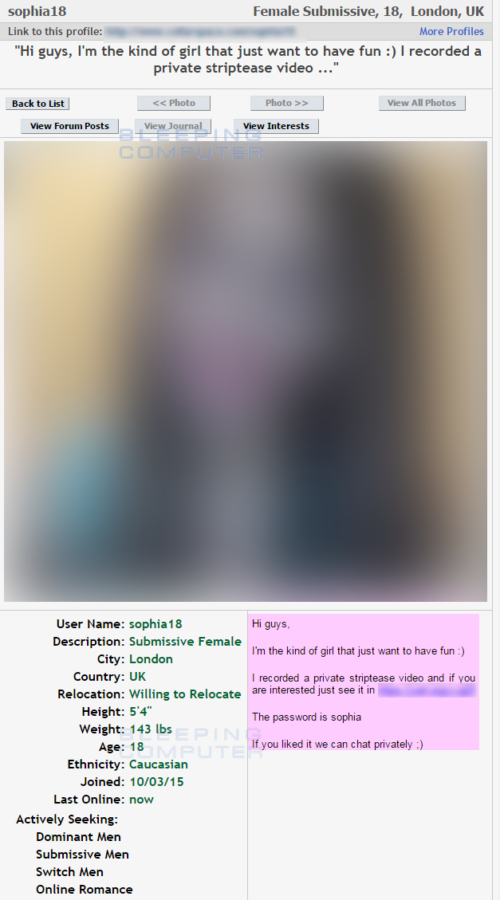
Специалисты пишут, что на сегодняшний день CTB-Faker распространяется преимущественно через сайты для взрослых, на которых посетителям предлагают заплатить за просмотр приватного танца. Здесь жертву обманом вынуждают скачать ZIP-архив, который содержит исполняемый файл малвари.
Распространение CTB-Faker
Как только пользователь «распакует архив», CTB-Faker начнет медленно и неумолимо перемещать файлы жертвы в защищенный паролем архив Users.zip, лежащий в корневом каталоге диска C. Для этих целей вредонос использует обычный WinRAR. Как только процесс перемещения данных завершен, вымогатель инициирует перезагрузку компьютера, а после перезапуска системы отображает сообщение с требованием выкупа. Это сообщение полностью копирует сообщение вымогателя CTB-Locker, то есть подражатель стремится походить на свой прототип по максимуму, также как и в случае с PowerWare и Locky. Очевидно идея злоумышленников заключается в том, что погуглив «CTB-Locker», пользователь испугается больше, узнав, что он пал жертвой распространенной и опасной угрозы, от которой нельзя спасти данные,
Специалисты Bleeping Computer сумели установить, что такая тактика работает. На данный момент авторы CTB-Faker заработали уже порядка 577 биткоинов, то есть около $381 000. По приблизительным подсчетам экспертов, выкуп заплатили около 7200 пользователей.
Хотя в сообщении с требованием выкупа утверждается, что CTB-Faker использует в работе комбинацию алгоритмов SHA-512 и RSA-4096, на самом деле шифровальщик применяет стандартное шифрование AES-256, которое используется для создания архивов WinRAR.
Исследователи обнаружили, что ключ шифрования (WinRAR пароль) был жестко закодирован в исходном исполняемом файле, который пользователи скачивали с сайта для взрослых. То есть данные можно извлечь и без оплаты выкупа. Эксперт Bleeping Computer Лоренс Абрамс сообщил, что он готов помочь всем жертвам шифровальщика восстановить информацию, если у них на руках остался этот исходный файл.
VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.
Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.
Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.
Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.
Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.
В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.