



Вымогатель CTB-Faker использует защищенные паролем архивы

Вымогатель CTB-Faker использует защищенные паролем архивы

Вымогатель CTB-Faker использует защищенные паролем архивы

Аналитики Bleeping Computer и компании Check Point обнаружили малварь CTB-Faker, которая маскируется под более известное семейство шифровальщиков CTB-Locker. Это не первый подражатель обнаруженный специалистами, совсем недавно был найден вымогатель PowerWare, который старательно выдавал себя за другого вредоноса (Locky).

Как и в случае PowerWare, код CTB-Faker не отличается качеством, похоже авторы малвари вообще решили сэкономить время, так что вместо надежного алгоритма шифрования здесь используются обыкновенные архивы, защищенные паролями.

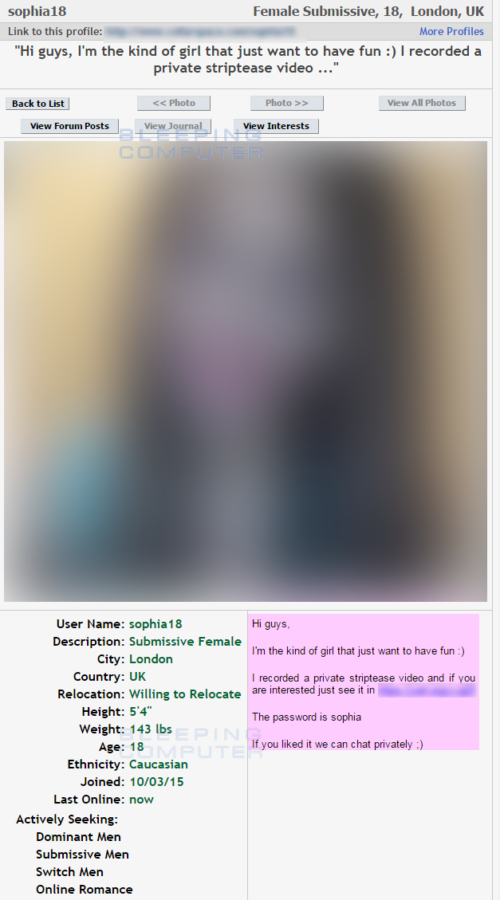
Специалисты пишут, что на сегодняшний день CTB-Faker распространяется преимущественно через сайты для взрослых, на которых посетителям предлагают заплатить за просмотр приватного танца. Здесь жертву обманом вынуждают скачать ZIP-архив, который содержит исполняемый файл малвари.


Распространение CTB-Faker


Как только пользователь «распакует архив», CTB-Faker начнет медленно и неумолимо перемещать файлы жертвы в защищенный паролем архив Users.zip, лежащий в корневом каталоге диска C. Для этих целей вредонос использует обычный WinRAR. Как только процесс перемещения данных завершен, вымогатель инициирует перезагрузку компьютера, а после перезапуска системы отображает сообщение с требованием выкупа. Это сообщение полностью копирует сообщение вымогателя CTB-Locker, то есть подражатель стремится походить на свой прототип по максимуму, также как и в случае с PowerWare и Locky. Очевидно идея злоумышленников заключается в том, что погуглив «CTB-Locker», пользователь испугается больше, узнав, что он пал жертвой распространенной и опасной угрозы, от которой нельзя спасти данные, пишет xakep.ru.

Специалисты Bleeping Computer  сумели установить, что такая тактика работает. На данный момент авторы CTB-Faker заработали уже порядка 577 биткоинов, то есть около $381 000. По приблизительным подсчетам экспертов, выкуп заплатили около 7200 пользователей.

Хотя в сообщении с требованием выкупа утверждается, что CTB-Faker использует в работе комбинацию алгоритмов SHA-512 и RSA-4096, на самом деле шифровальщик применяет стандартное шифрование AES-256, которое используется для создания архивов WinRAR.

Исследователи обнаружили, что ключ шифрования (WinRAR пароль) был жестко закодирован в исходном исполняемом файле, который пользователи скачивали с сайта для взрослых. То есть данные можно извлечь и без оплаты выкупа. Эксперт Bleeping Computer Лоренс Абрамс сообщил, что он готов помочь всем жертвам шифровальщика восстановить информацию, если у них на руках остался этот исходный файл.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru