



Реклама навязывает пользователям Chrome вредоносное расширение

Реклама навязывает пользователям Chrome вредоносное расширение

Реклама навязывает пользователям Chrome вредоносное расширение

Бельгийский исследователь в области безопасности Барт Блэйз (Bart Blaze) обнаружил новый метод навязывания вредоносного расширения для Chrome, в котором пользователей вводят в заблуждение, утверждая, что на их компьютерах находятся вредоносные программы.

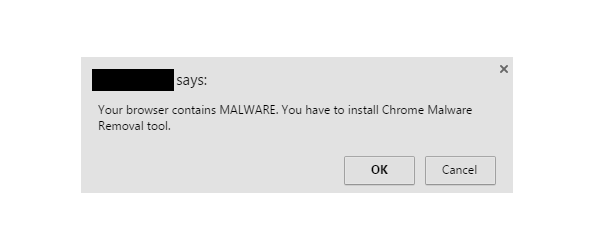
Эксперт впервые наткнулся на этот метод во время серфинга в интернете. На одном из сайтов, имя которого он не хотел называть, он заметил всплывающее окно, пытающееся ввести пользователей в заблуждение и сообщающее им о наличие мифических вредоносных программ на их компьютерах.

«Ваш браузер содержит вредоносные программы. Вы должны установить Chrome Malware Removal» - гласит всплывающее окно. Если пользователь нажимает OK, он перенаправляется на страницу Chrome Web Store, где может установить расширение Chrome Malware Removal.

Пытаясь выяснить, не был ли взломан или скомпрометирован посещенный им сайт, исследователь не смог найти подозрительно в его исходном коде.

Эксперт нашел источник всплывающего окна, но этот скрипт располагается не на самом посещенном сайте, а на стороннем ресурсе. Между этими двумя ресурсами существует договор, по которому посещенный сайт соглашается размещать у себя всплывающие окна третьей стороны.

Многие пользователи, если посмотреть отзывы в Chrome Web Store, считают само расширение тоже вредоносным.

Вебмастерам советуется не пользоваться предложениями размещения скриптов третьих сторон.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru