«Лаборатория Касперского» обнаружила, что около 10 тысяч пользователей Facebook по всему миру подверглись фишинговой атаке, в результате чего их устройства оказались заражены вредоносным ПО, а аккаунты в соцсети скомпрометированы. При этом все произошло крайне быстро – в период с 24 по 27 июня.
В наибольшей степени пострадали пользователи из стран Латинской Америки, Европы, а также Туниса и Израиля. Россия в этом списке заняла 17 место.
Организаторы атаки отправляли пользователям сообщения под видом уведомления Facebook о том, что они были отмечены в комментариях их друзей. Прочитав подобное, люди кликали на это «упоминание» и таким образом запускали первую стадию атаки – на их компьютеры загружался троянец, который устанавливал вредоносное расширение для браузера Google Chrome. Войдя вновь в свой аккаунт на Facebook через уже зараженный браузер, пользователи активировали вторую фазу атаки – открывали злоумышленникам доступ ко всем персональным данным, связанным с их учетной записью. Атакующие использовали полученную информацию для изменения настроек конфиденциальности аккаунта, распространения вредоносного ПО среди друзей жертвы, рассылки спама и генерации ложных «лайков» и «шэров». Как выяснили эксперты «Лаборатории Касперского», вредоносное ПО, использовавшееся в этих атаках, даже пыталось защитить себя – к примеру, оно добавляло в черный список веб-сайты некоторых разработчиков антивирусного программного обеспечения.
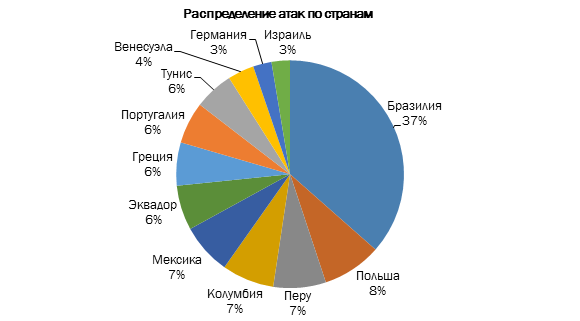
Основной удар приняли на себя пользователи компьютеров на базе Windows, и эксперты не исключают, что владельцы телефонов на мобильной версии этой ОС также оказались в зоне риска. А вот пользователи устройств на платформах Android и iOS, по всей видимости, были не интересны злоумышленникам – применявшийся в атаках зловред использовал библиотеки, несовместимые с этими операционными системами.
Троянец, использовавшийся атакующими, далеко не нов – он уже проявлял себя около года назад в похожих инцидентах. И тогда, и сейчас, языковые метки указывают на то, что за зловредом и атаками стоят злоумышленники, говорящие по-турецки.
Решения «Лаборатории Касперского» распознают и блокируют эту угрозу. В свою очередь, Facebook также предпринял меры для противодействия атакам и заблокировал возможность для распространения вредоносного ПО с зараженного компьютера. С тех пор, по их собственным наблюдениям, новых попыток атак замечено не было. Кроме того, Google удалил виновное во всем расширение из Chrome Web Store.
«Во всей этой истории примечательны два момента. Во-первых, невероятная эффективность в распространении вредоносного ПО – всего за 48 часов оно заразило тысячи пользователей. А во-вторых, незамедлительно последовавшая реакция со стороны атакованных, благодаря чему информация об угрозе разлетелась быстро, и это позволило предпринять необходимые меры для ее нейтрализации», – отметил Идо Наор, старший антивирусный эксперт «Лаборатории Касперского».











