



Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Фишеры взялись за подделку сайтов биткоин-кошельков

Исследователи из команды OpenDNS обнаружили, что фишеры всерьез заинтересовались биткоинами. Специалисты выявили более 100 ресурсов, которые тщательно имитируют сайты различных биткоин-кошельков и сервисов.

Первыми на проблему обратили внимание исследователи компании CYREN, описавшие ее еще в начале июня 2016 года. Согласно их данным, фишинговая кампания довольно масштабна: мошенники клонируют сайты различных биткоин-сервисов, а особого их внимания удостоился Blockchain.info.

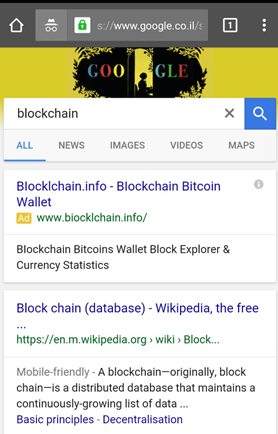
Специалисты OpenDNS изучили проблему более детально. Они пишут, что для привлечения жертв на поддельные сайты мошенники используют рекламу Google AdWords. На первый взгляд легитимные объявления рекламируют якобы настоящие сервисы, связанные с биткоином. Тогда как на самом деле такой баннер приведет пользователя на вредоносный сайт, операторы которого охотятся за чужими данными. Применяют фишеры и традиционный тайпсквотинг, то есть объявление может переправить пользователя на bioklchain.info вместо blockhain.info, пишет xakep.ru.


Ad-for-blockchain


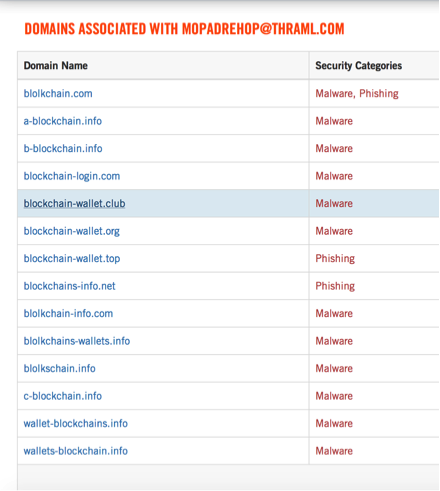
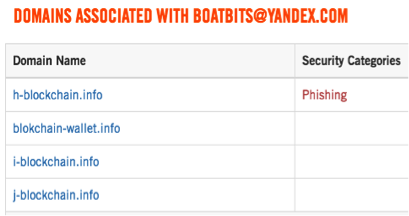
Исследователи OpenDNS заметили, что многие вредоносные сайты хостятся на IP-адресах, которые ранее уже попадали в поле зрения ИБ-экспертов. Поиск по огромной Whois-базе проекта показал, что те же самые IP ранее использовались для хостинга фишинговых сайтов, которые имитировали банковские порталы, iCloud и так далее, а также для рассылки спама. Более того, большинство этих фишинговых доменов зарегистрировано всего на шесть почтовых адресов: mopadrehop@thraml.com, stopracuho@thraml.com, tidrorosti@thraml.com, boatbits@yandex.com, isellbtc@yandex.com и isellbtc1234567@gmail.com.


Actor1

Actor3


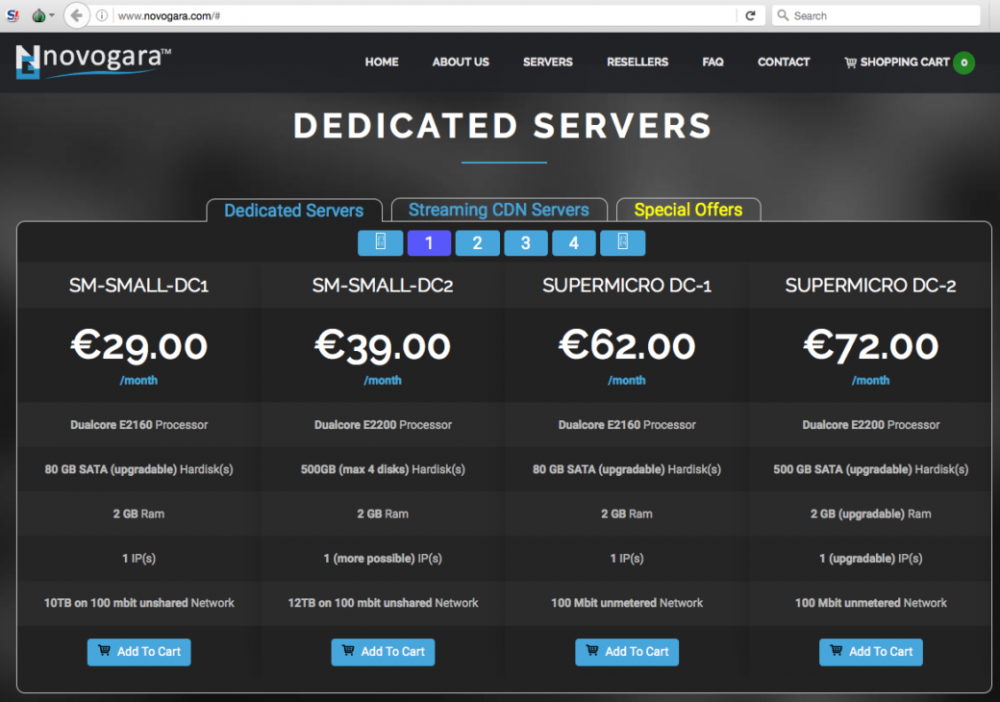
Специалисты пишут, что IP-адреса фишинговых сайтов привели их к компании Novogara, которая зарегистрирована на Сейшельских островах. Ранее данная фирма работала в Нидерландах, и была известна под именами QUASINETWORKS и Ecatel.


Novogara предоставляет услуги так называемого «пуленепробиваемого хостинга», то есть защищает своих клиентов и их информацию даже тогда, когда те явно занимаются чем-то нелегальным. Исследователи пишут, что ранее данный сервис хостил у себя фишинговые и спамерские ресурсы, детскую порнографию, а также использовался для DDoS-атак. В 2012 году компанию даже атаковали Anonymous, из-за детского порно на серверах провайдера.

Специалисты OpenDNS обещают продолжать наблюдения. Они сообщают, что большинство фишинговых доменов были зарегистрированы 26 мая 2016 года, но новые домены продолжают всплывать в логах каждый день. По мнению исследователей, блокчейн и криптовалюты сейчас находятся в зените славы, так что атаки явно продолжатся, а пользователям стоит внимательнее читать адреса сайтов.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru